Risk management services : prestations et choix d’un cabinet
Les risk management services regroupent les prestations qui aident une entreprise à identifier ses risques, à réduire leurs effets et à préparer sa réponse en cas de crise. Un cabinet peut réaliser un audit, construire un plan de prévention, examiner les assurances ou préparer la continuité d’activité. Le bon périmètre dépend du problème à résoudre : sécuriser un site, protéger une activité numérique ou rendre le contrôle interne plus fiable.
Pour comparer les offres, ne vous arrêtez pas à la liste des risques couverts. Regardez les livrables, les responsabilités de chaque intervenant et la manière dont les actions seront suivies après le diagnostic.
Que couvrent les services de risk management ?
La gestion des risques consiste à relier les menaces aux objectifs et aux activités de l’entreprise. Elle ne se limite ni à l’assurance ni à la sécurité informatique. Elle examine aussi les dépendances entre les équipes, les fournisseurs, les outils et les décisions de direction.
- Risques stratégiques : dépendance à un marché, à un client ou à une compétence clé.
- Risques opérationnels : panne, erreur, accident, rupture d’approvisionnement ou indisponibilité d’un site.
- Risques financiers : perte de revenus, tension de trésorerie ou coût imprévu d’un sinistre.
- Risques cyber : interruption des systèmes, perte de données ou compromission d’un accès.
- Risques assurantiels : garanties inadaptées, exclusions mal comprises ou montants insuffisants face aux pertes possibles.
- Risques de crise : difficulté à décider, communiquer et reprendre l’activité lorsqu’un événement majeur survient.
Ces catégories se recoupent. Une panne informatique peut bloquer la production, retarder les livraisons et entraîner une perte financière. Une mission utile décrit cette chaîne d’effets au lieu de traiter chaque risque isolément.
Quelles prestations un cabinet peut-il réaliser ?
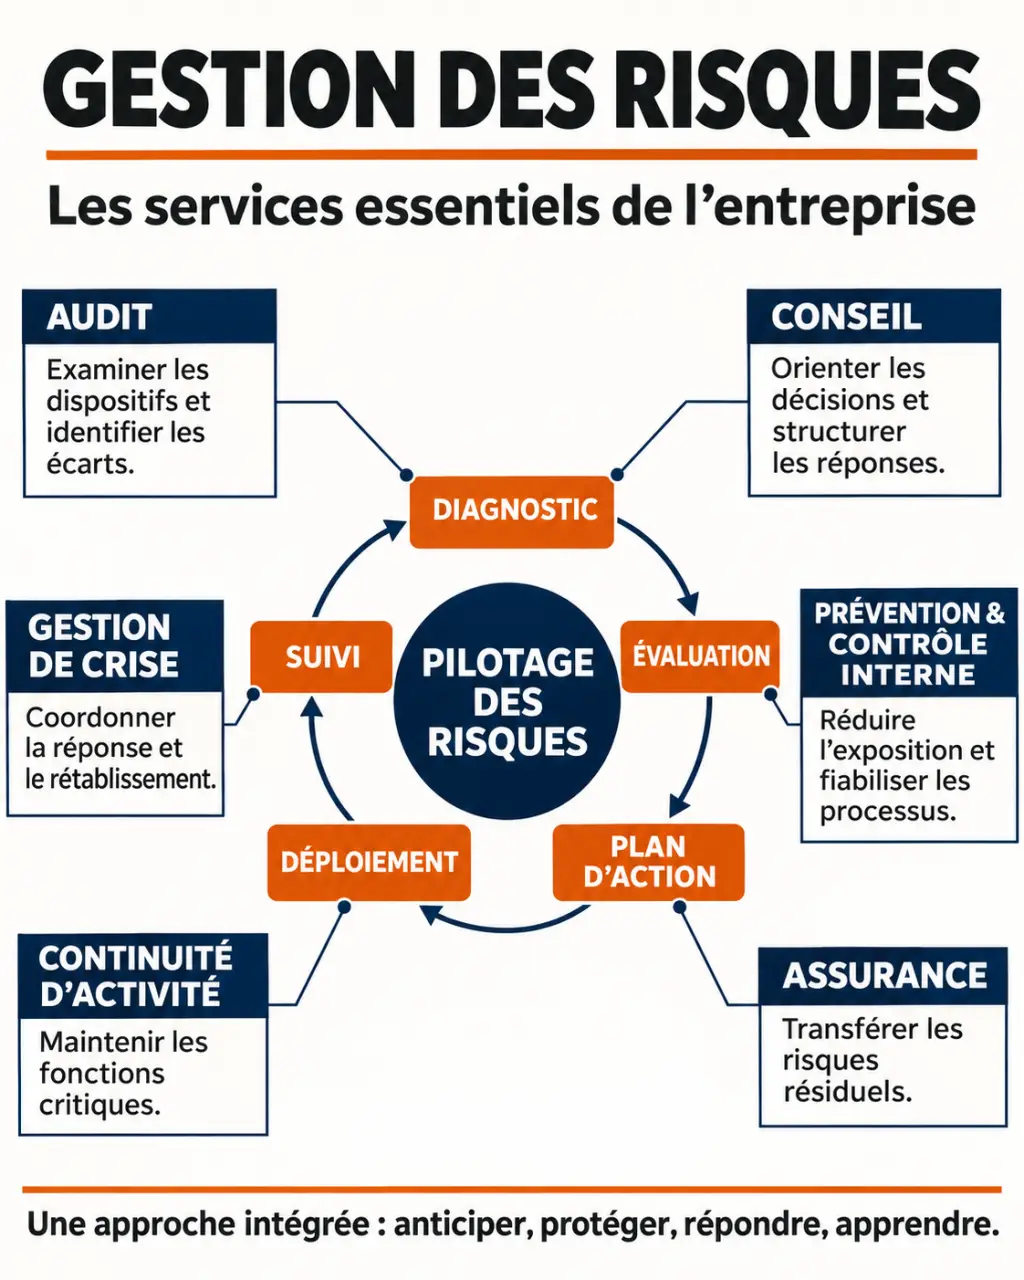
Auditer les risques et les protections existantes
Le prestataire rencontre les responsables, étudie les documents disponibles et observe les activités concernées. Il rapproche les scénarios de risque des mesures déjà en place : procédures, contrôles, protections physiques ou solutions de secours.
Référentiel ISO 31000 pour structurer la gestion des risques | Découvrez les principes, lignes directrices et le vocabulaire de référence pour mettre en place un management du risque efficace.
Le résultat attendu est une synthèse des écarts, avec des priorités et des actions attribuées. Une cartographie peut compléter cette analyse, mais elle ne remplace pas les décisions sur les moyens à engager.
Organiser la prévention et le contrôle interne
Le management de la prévention transforme les constats en actions : entretien d’un équipement, clarification d’une consigne, contrôle d’un accès ou préparation d’un relais fournisseur. Un plan annuel précise le responsable, l’échéance et l’état d’avancement de chaque mesure.
Le contrôle interne porte sur les vérifications intégrées aux activités. Par exemple, une validation indépendante avant un paiement sensible réduit le risque d’erreur ou de fraude. Le cabinet peut évaluer si ce contrôle existe, s’il fonctionne et si son résultat laisse une trace exploitable.
Examiner les assurances et accompagner un sinistre
L’audit des polices compare les contrats aux expositions de l’entreprise. Il examine notamment les garanties, les exclusions, les franchises et les montants couverts. L’objectif est de repérer les décalages : une activité importante non décrite dans le contrat ou une perte d’exploitation dont les conditions de prise en charge sont mal comprises, par exemple.
Le prestataire peut aussi préparer un document présentant les risques aux assureurs lors d’une consultation. Après un sinistre, une expertise contradictoire amiable peut aider l’entreprise à présenter et discuter l’évaluation des dommages.
Attention au rôle de chacun : examiner les contrats, négocier une assurance et représenter l’entreprise lors d’une expertise sont des missions différentes. Faites préciser dans la proposition qui intervient et ce qui est inclus.
Préparer la continuité d’activité et la gestion de crise
Un plan de continuité d’activité, ou PCA, décrit comment maintenir les fonctions essentielles pendant une perturbation. Il identifie les personnes à mobiliser, les ressources indispensables, les solutions de remplacement et l’ordre de reprise des activités.
La préparation de crise complète ce plan : qui décide, comment joindre les équipes et quels messages transmettre aux clients ou aux partenaires ? Un exercice permet ensuite de repérer les consignes impraticables avant une interruption réelle.
Conseil, audit ou courtage : quelle mission acheter ?
| Mission | Question principale | Livrable ou résultat attendu |
|---|---|---|
| Conseil en risques | Quelles mesures mettre en place et dans quel ordre ? | Recommandations, plan d’action et accompagnement |
| Audit | Le dispositif existant répond-il aux objectifs définis ? | Constats étayés, écarts et rapport |
| Courtage en assurance | Comment rechercher et adapter une couverture ? | Accompagnement dans le placement et le suivi des contrats |
| Expertise après sinistre | Comment apprécier et discuter les dommages ? | Évaluation et éléments techniques pour les échanges |
Un même projet peut combiner plusieurs missions. Un audit peut révéler une lacune de prévention, puis conduire à une adaptation des garanties. Pour préserver la clarté des décisions, distinguez dans le devis le diagnostic, la mise en œuvre et les éventuelles prestations d’intermédiation.
Comment se déroule une intervention ?
- Cadrage : définir les activités concernées, les objectifs, les interlocuteurs et les livrables. Une mission limitée à un site ne donnera pas la même vue qu’une revue de l’ensemble du groupe.
- État des lieux : recueillir les informations, interroger les équipes et examiner les protections existantes. Les incidents passés et les changements prévus nourrissent l’analyse.
- Évaluation : apprécier les scénarios selon leur impact possible et leur vraisemblance, en tenant compte des contrôles déjà en place.
- Décision : choisir les risques à réduire, à transférer par assurance ou à accepter, puis attribuer les actions et leurs échéances.
- Suivi : mesurer l’avancement, tester les dispositifs et réviser les priorités après un changement important ou un incident.
Cette logique rejoint le cycle PDCA : préparer, agir, contrôler et améliorer. L’approche par processus suit le parcours réel d’une activité ; l’approche systémique examine aussi ses interactions avec le reste de l’entreprise. Les deux aident à détecter une dépendance qu’un examen service par service pourrait manquer.
Qui porte les décisions ?
Le cabinet apporte une méthode et un regard extérieur. Il ne remplace pas les responsables de l’entreprise. Le modèle des trois lignes de maîtrise distingue les équipes opérationnelles, qui gèrent les risques au quotidien ; les fonctions de suivi des risques et de conformité, qui les encadrent ; et l’audit interne, qui apporte une évaluation indépendante.
Dans une petite structure, les mêmes personnes peuvent cumuler certaines fonctions. Il faut alors rendre explicites les responsabilités et prévoir un regard indépendant sur les contrôles les plus sensibles.
Exemple : sécuriser une entreprise dépendante d’un atelier
Une entreprise industrielle réalise l’essentiel de sa production sur une ligne. Une panne prolongée peut retarder les commandes et réduire le chiffre d’affaires. Le cabinet commence par examiner les causes plausibles de panne, les opérations de maintenance, les pièces disponibles et les possibilités de production de remplacement.
Il peut ensuite proposer trois actions distinctes : stocker une pièce critique, organiser une solution de production alternative et formaliser les décisions à prendre dès l’arrêt. L’examen de l’assurance intervient en parallèle pour comprendre les conditions de couverture de la perte d’exploitation. Le suivi porte sur des éléments concrets : pièce disponible, solution alternative testée et responsables joignables.
Pourquoi faire appel à un cabinet spécialisé ?
Les équipes internes connaissent bien leurs activités, mais elles examinent rarement leurs propres habitudes avec du recul : un risque devenu familier cesse d’être perçu comme tel. Un cabinet apporte un regard extérieur, une méthode déjà appliquée à d’autres organisations et la capacité de croiser des compétences techniques, financières, assurantielles et juridiques que peu d’entreprises réunissent en interne.
Il intervient aussi dans un cadre précis, avec un calendrier et des livrables, alors que les responsables opérationnels doivent continuer à gérer l’activité courante. Face à une solution générique (questionnaire standard, modèle de cartographie, logiciel seul), la différence tient à l’adaptation : un outil produit une liste de risques, alors qu’un spécialiste les relie à vos dépendances réelles, les hiérarchise et propose des actions réalistes pour votre organisation.
Un cabinet n’est pas indispensable pour tout besoin. Pour une mise à jour limitée, comme la révision d’une procédure existante et bien connue, un traitement en interne peut suffire.
Comment choisir son prestataire de risk management ?
Comparez les propositions à partir d’un même besoin et d’un même périmètre. Une offre moins chère peut exclure les visites, les tests ou le suivi des actions : elle ne couvre alors pas nécessairement la même mission.
- Compétences utiles : cherchez une expérience liée à vos opérations et au risque prioritaire, qu’il s’agisse d’un chantier, d’un site industriel ou d’un service numérique.
- Livrables précis : demandez le contenu du rapport, du plan d’action et, si nécessaire, du PCA. Un exemple anonymisé aide à apprécier leur niveau de détail.
- Présence auprès des équipes : identifiez les entretiens, les observations sur site et les ateliers prévus. Un questionnaire seul ne montre pas toujours comment le travail se déroule réellement.
- Indépendance et partenariats : faites préciser les liens avec les assureurs, courtiers ou experts et la façon dont le cabinet est rémunéré.
- Suivi et transfert : choisissez une offre qui indique qui met à jour les documents, qui suit les actions et comment vos équipes récupèrent les supports.
- Prix et calendrier : comparez le forfait ou les honoraires, le nombre d’interventions, les frais éventuels et les délais de remise. Précisez aussi le coût d’un accompagnement après le rapport.
Pour une consultation exploitable, décrivez votre activité, le problème rencontré, les sites inclus et les documents déjà disponibles. Indiquez si vous attendez seulement un diagnostic ou aussi une aide à la mise en œuvre. Les prestataires pourront ainsi chiffrer des missions comparables.
À quelles entreprises ces services s’adressent-ils ?
Une entreprise à taille humaine peut commencer par une mission ciblée sur sa dépendance à un dirigeant, un site ou un fournisseur. Une société du BTP peut concentrer l’intervention sur ses chantiers et ses assurances. Une entreprise technologique peut privilégier la disponibilité de ses services et la continuité de ses systèmes. Dans le conseil, la protection des informations et la capacité à servir les clients malgré une absence ou une panne peuvent être prioritaires.
Le bon moment pour agir se situe avant une crise, mais aussi lors d’un changement : ouverture d’un site, nouvelle activité, réorganisation ou évolution importante des contrats. Après un incident, la mission peut servir à comprendre les causes et à corriger les faiblesses révélées.
Questions fréquentes
Faut-il externaliser toute la gestion des risques ?
Non. Vous pouvez confier un audit ponctuel, un exercice de crise ou une revue des assurances à un spécialiste tout en gardant le pilotage en interne. L’externalisation complète ne supprime pas la responsabilité des dirigeants et des opérationnels dans les décisions et leur application.
Quels référentiels un prestataire peut-il utiliser ?
Les outils de gestion globale des risques, ou ERM, structurent une vision commune à l’entreprise. Pour le contrôle interne, certaines missions s’appuient sur SOX, SOC 1, SOC 2 ou ISAE 3402. SOX est une loi américaine sur la fiabilité de l’information financière des sociétés cotées ; SOC 1 et ISAE 3402 portent sur les contrôles d’un prestataire de services qui touchent l’information financière de ses clients ; SOC 2 porte sur des critères tels que la sécurité et la disponibilité des systèmes.
Quel résultat attendre à la fin de la mission ?
Vous devez pouvoir relier chaque risque prioritaire à une décision : le réduire, le transférer ou l’accepter. Le dossier de fin de mission devrait rendre visibles les actions retenues, leurs responsables et leurs échéances. C’est cette base qui permet de suivre les progrès après le départ du prestataire.