Cabinet de conseil en gestion des risques : exigez un plan d’action, pas seulement une cartographie
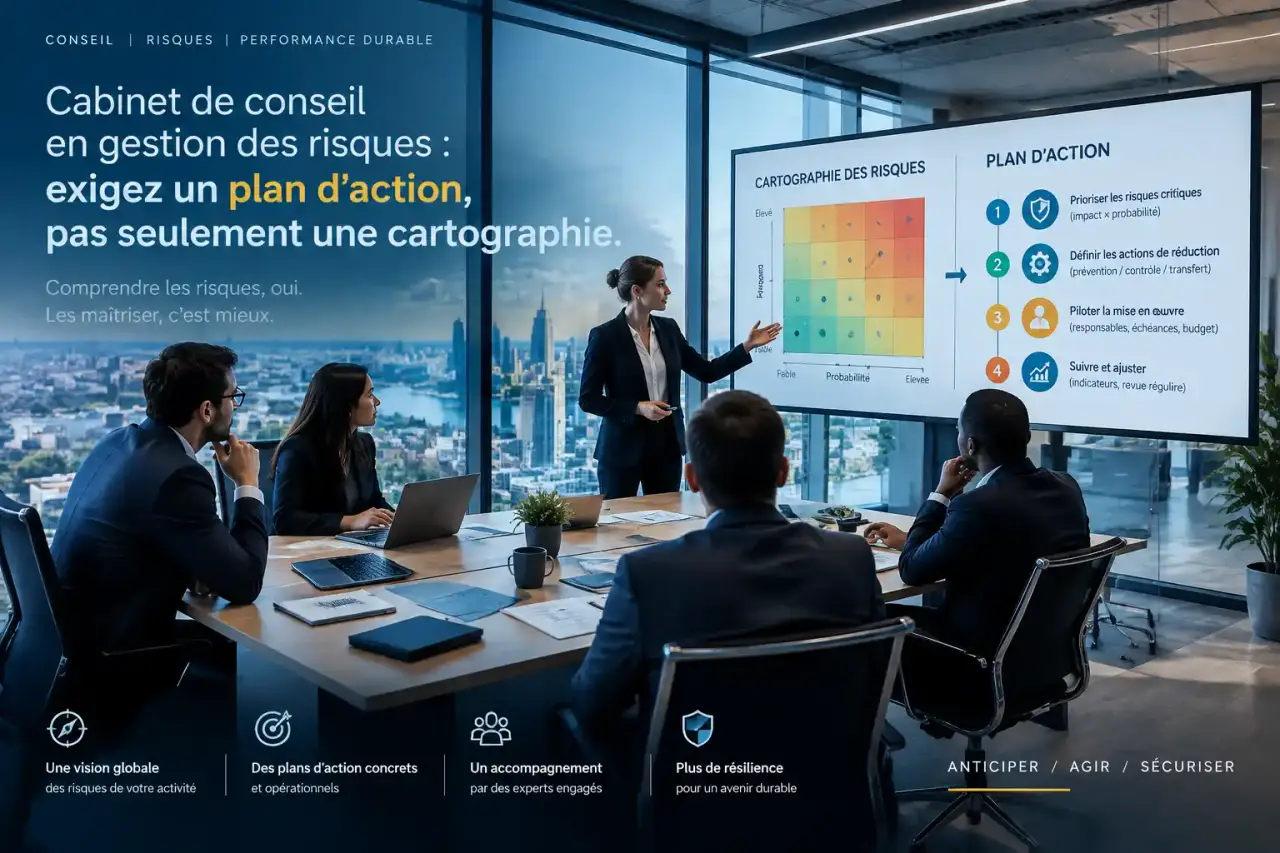
Un cabinet de conseil en gestion des risques doit vous aider à décider quels risques traiter, avec quels moyens et sous quelle responsabilité. Pour choisir un partenaire, comparez moins les promesses de maîtrise globale que les compétences mobilisées, les livrables et l’accompagnement jusqu’à leur mise en œuvre. Une cartographie n’a de valeur que si elle débouche sur des décisions et des contrôles réellement appliqués.
Partir de vos décisions à sécuriser, pas d’un catalogue de prestations
Le cabinet apporte une méthode et un regard indépendant pour identifier, évaluer et piloter les menaces pesant sur les objectifs de l’organisation. Son intervention peut couvrir les risques stratégiques, opérationnels, financiers, réglementaires, cyber ou liés aux données. Elle peut aussi intégrer les dépendances fournisseurs, les enjeux climatiques, la fraude et les assurances.
Le besoin varie selon votre maturité. Une PME sans fonction risques cherchera d’abord des priorités et des responsabilités claires. Une ETI pourra vouloir harmoniser ses contrôles entre filiales. Un groupe réglementé attendra davantage une expertise sectorielle, une coordination internationale ou des tests approfondis.
Cette dimension stratégique est réelle : selon PwC, 91 % des Risk Managers sont impliqués dans la stratégie de leur organisation. Le conseil ne devrait donc pas se limiter à documenter les incidents passés, mais éclairer un investissement, une externalisation ou une transformation.
- Après un incident : identifier les causes, les faiblesses de contrôle et les mesures correctives.
- Avant une transformation : évaluer les nouvelles dépendances et sécuriser les processus cibles.
- Face à une obligation réglementaire : déterminer les exigences applicables et organiser leur mise en œuvre.
- Pour renforcer le pilotage : relier les risques aux arbitrages budgétaires et aux instances de gouvernance.
Relier la cartographie aux contrôles et aux responsables
Évaluer les risques avec des critères partagés
Une cartographie se construit avec les métiers, la direction et les fonctions spécialisées. Les entretiens, ateliers et analyses documentaires permettent de décrire des scénarios précis : événement déclencheur, causes, conséquences et dispositifs existants. La probabilité et l’impact sont ensuite évalués selon une échelle commune, en explicitant les hypothèses.
Le cabinet doit distinguer le risque inhérent, avant les mesures de maîtrise, du risque résiduel, après prise en compte de leur efficacité. La direction peut alors comparer cette exposition à son appétence aux risques, c’est-à-dire au niveau qu’elle accepte de prendre, puis choisir de réduire, éviter, transférer ou accepter le risque.
Comme une lentille, la grille d’évaluation peut rendre certains détails visibles et en laisser d’autres hors champ. Si elle ne mesure que la perte financière immédiate, elle risque de sous-estimer une dépendance fournisseur ou une dégradation progressive des données. Demandez donc au cabinet de varier la focale : effets immédiats, conséquences différées et propagation entre activités. Vous éviterez de traiter séparément des vulnérabilités qui se renforcent mutuellement.
Vérifier les contrôles plutôt que leur seule existence
Une procédure écrite ne prouve pas qu’un contrôle fonctionne. L’évaluation doit examiner sa conception, son exécution et les preuves conservées : validation des paiements, séparation des fonctions, revue des habilitations ou traitement des anomalies. Les tests doivent préciser le périmètre, les échantillons examinés et les limites des conclusions.
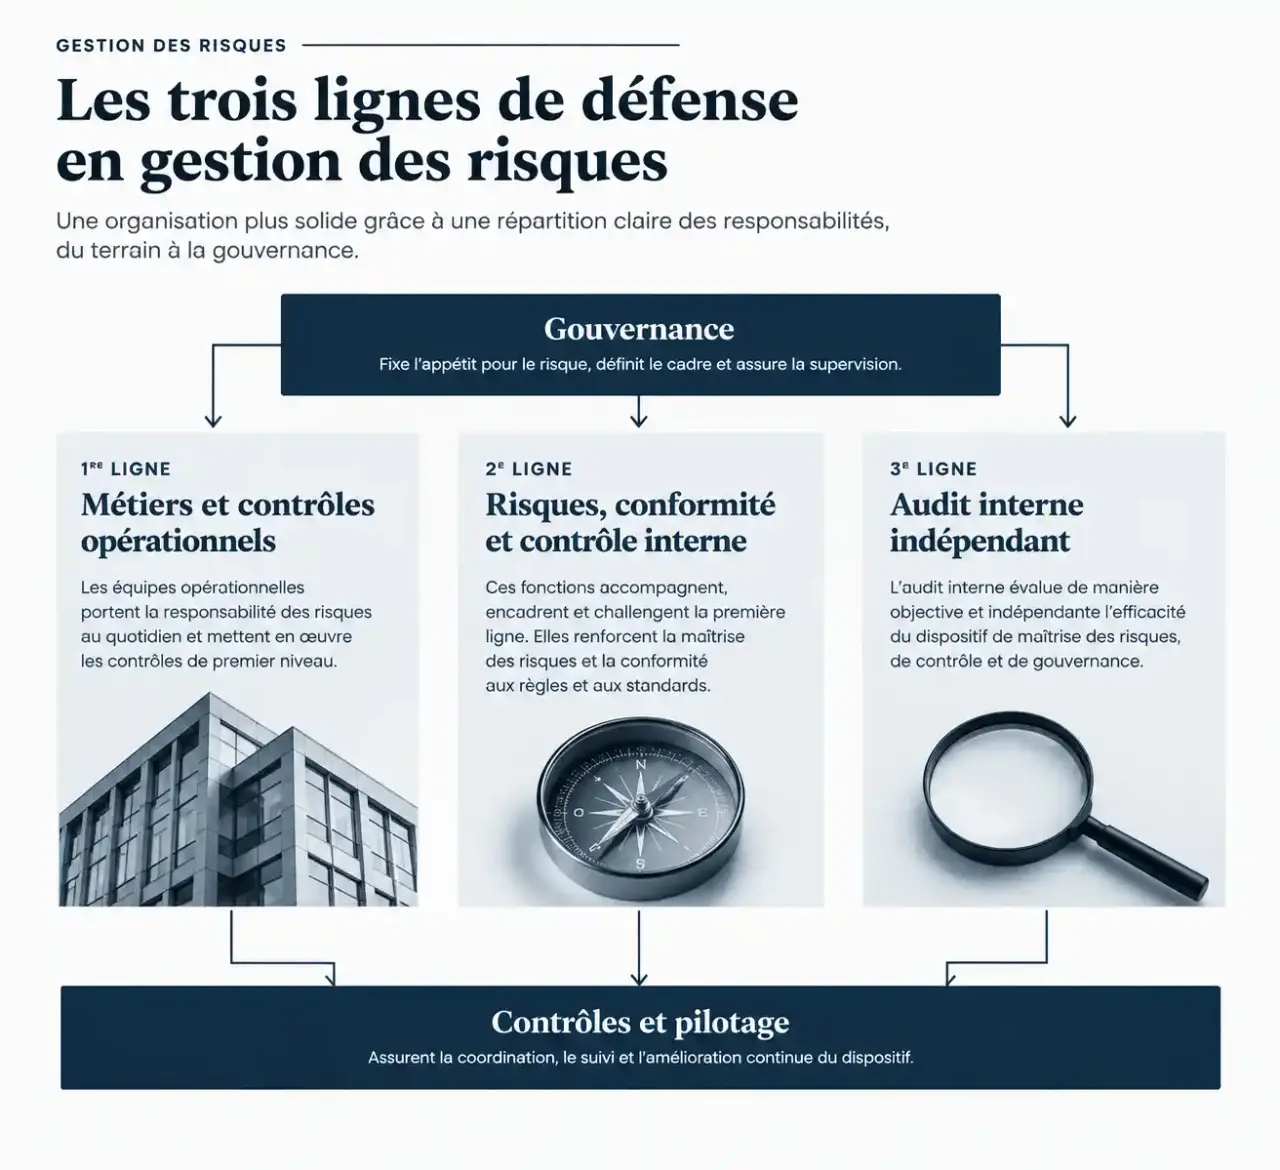
La gouvernance repose sur trois lignes de défense : les métiers portent les risques et exécutent les contrôles ; les fonctions risques, conformité et contrôle interne encadrent et surveillent le dispositif ; l’audit interne en évalue indépendamment l’efficacité. Externaliser tout ou partie de l’audit peut apporter des compétences indisponibles en interne, à condition de préserver cette indépendance et d’éviter l’autoévaluation.
Choisir les expertises qui répondent à votre exposition
Un cabinet généraliste peut coordonner plusieurs domaines, mais certaines missions nécessitent des spécialistes. Vérifiez qui réalisera effectivement les travaux, notamment sur la cybersécurité, les réglementations sectorielles ou les systèmes d’information.
| Besoin | Travaux à prévoir | Résultat attendu |
|---|---|---|
| Conformité réglementaire | Analyse d’applicabilité, analyse d’écart et remédiation | Feuille de route, responsabilités et preuves de conformité |
| Continuité d’activité | Analyse d’impact métier et scénarios d’interruption | PCA, PRA et programme d’exercices |
| Données et pilotage | Évaluation de la qualité des données et analyse des anomalies | Indicateurs fiables et règles de traitement |
| Prestataires et assurances | Analyse des dépendances, des engagements et des couvertures | Mesures de sécurisation et arbitrages de transfert |
Pour DORA, NIS 2, le RGPD ou la CSRD, l’accompagnement commence par la vérification du périmètre applicable à votre organisation. Le cabinet doit distinguer les exigences juridiques, les mesures organisationnelles et les travaux techniques, puis préciser les expertises complémentaires nécessaires.
La continuité exige également une distinction claire. L’analyse d’impact métier, ou BIA, identifie les activités prioritaires, les impacts d’une interruption et les ressources indispensables. Le PCA organise le maintien d’une activité acceptable ; le PRA définit les modalités de reprise, notamment informatiques. Leur cohérence doit être éprouvée par des exercices et réexaminée après un changement majeur.
Contractualiser des livrables utilisables et un suivi mesurable
Une proposition solide décrit le passage du diagnostic à l’exécution. Elle précise les contributions attendues de vos équipes, les validations intermédiaires et les critères de réception. Sans cela, une mission peut produire des documents pertinents mais difficiles à exploiter.
- Cadrage : objectifs, entités couvertes, exclusions, interlocuteurs et calendrier.
- Diagnostic : entretiens, documentation, tests et restitution des constats.
- Conception : cartographie, référentiel de contrôle, procédures ou plans de continuité.
- Déploiement : attribution des actions, formation et accompagnement des responsables.
- Suivi : contrôle de l’avancement, vérification des corrections et transfert de compétences.
Chaque action doit comporter un responsable, une échéance, une priorité et une preuve de réalisation attendue. Le tableau de bord peut suivre les actions en retard, les contrôles non exécutés, les incidents récurrents et les résultats des exercices. Un taux de clôture seul ne démontre pas une réduction de l’exposition : il faut vérifier l’efficacité des corrections.
Le prix et les délais dépendent notamment du nombre d’entités, des processus, des sites, des tests et de la disponibilité des équipes. Demandez un chiffrage par phase, les hypothèses de charge, les frais éventuels et les conditions d’extension. La direction reste responsable de ses arbitrages et de l’acceptation des risques résiduels.
Comparer les cabinets sur leurs preuves avant le premier engagement
La notoriété constitue un indice, pas une garantie d’adéquation. Comparez les propositions sur un périmètre identique et demandez des exemples de livrables anonymisés. Une référence n’est réellement éclairante que si elle ressemble à votre situation : secteur, taille, complexité et nature du problème.
- Équipe affectée : expérience des intervenants, disponibilité du responsable et recours à la sous-traitance.
- Méthode : modalités de test, traitement des désaccords et critères de hiérarchisation.
- Exécution : présence auprès des métiers, formation et suivi après restitution.
- Garanties : confidentialité, sécurité des échanges, indépendance et gestion des conflits d’intérêts.
Pour préparer un premier rendez-vous, rassemblez vos principaux incidents, procédures, audits et échéances réglementaires. Formulez ensuite la décision attendue : prioriser les investissements, fiabiliser les paiements ou tester la reprise d’une activité critique. Demandez un périmètre de diagnostic écrit, avec livrables, calendrier et budget. Vous disposerez d’une base concrète pour sélectionner un partenaire capable de transformer les constats en actions.