Audit cybersécurité en Essonne : exigez un plan de correction, pas seulement un rapport
Pour choisir un prestataire d’audit cybersécurité en Essonne, vérifiez d’abord ce qu’il va examiner, comment il protégera votre activité pendant les tests et quelles corrections il vous aidera à engager. Un diagnostic utile relie les faiblesses informatiques à leurs conséquences métier : messagerie compromise, production interrompue, données exposées ou sauvegardes inutilisables.
PME, ETI ou collectivité : l’objectif n’est pas d’accumuler les alertes, mais d’obtenir des priorités défendables, un budget à arbitrer et des responsabilités clairement attribuées.
Définir le besoin avant de comparer les prestataires
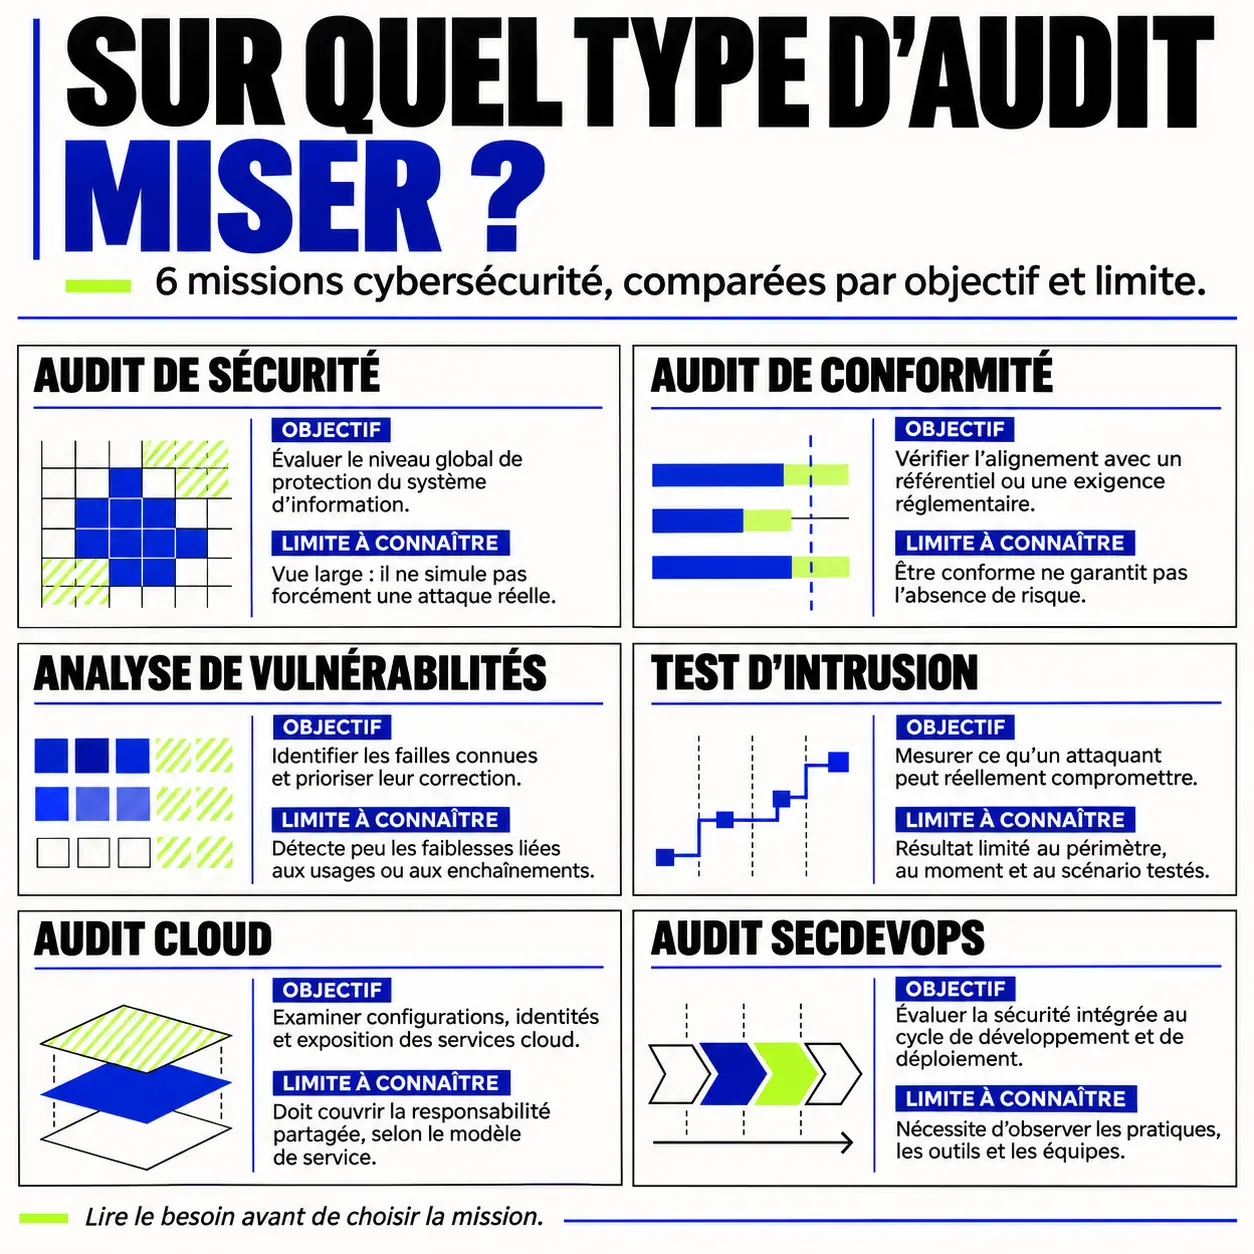
Un audit de sécurité informatique évalue un périmètre convenu du système d’information, ses protections et son organisation. Il peut associer entretiens, examen documentaire, revue de configurations et tests techniques. Sa profondeur dépend de votre objectif : sécuriser une migration cloud, préparer une échéance contractuelle, vérifier les accès ou évaluer votre capacité de reprise.
Commencez par identifier les activités qui ne peuvent pas s’arrêter et les données dont la divulgation serait préjudiciable. Associez la direction, l’équipe informatique ou l’infogérant, les responsables métiers et, lorsque nécessaire, le délégué à la protection des données. Sans cette lecture métier, une liste de vulnérabilités reste difficile à exploiter.
| Prestation | Ce qu’elle apporte | Limite à connaître |
|---|---|---|
| Audit de sécurité | Évaluation technique et organisationnelle du périmètre retenu. | Les éléments exclus ne sont pas évalués. |
| Analyse de vulnérabilités | Repérage de failles potentielles, notamment par des outils automatisés. | Les résultats doivent être qualifiés ; ils ne prouvent pas tous une exploitation possible. |
| Test d’intrusion | Vérification encadrée de scénarios d’attaque et de leur impact. | Il ne remplace pas une revue globale de l’organisation. |
| Audit de conformité | Évaluation des écarts avec des exigences définies. | La conformité ne garantit pas l’absence de vulnérabilités. |
Demandez que chaque proposition précise ces distinctions. Un scan automatisé présenté comme un audit complet ne répond pas au même besoin qu’une mission incluant entretiens, vérifications manuelles et restitution.
Examiner les dépendances critiques, du poste de travail au cloud
Le périmètre doit suivre vos usages réels, pas seulement votre inventaire matériel. Une entreprise installée à Massy peut dépendre d’une application hébergée ailleurs, de collaborateurs en télétravail et d’un prestataire disposant d’accès administrateur. Ces dépendances font partie du risque, même si elles dépassent les locaux essonniens.
Les contrôles techniques à faire préciser
Le devis doit identifier les réseaux, postes, serveurs, applications métier, accès distants et environnements cloud concernés. La revue des identités mérite une attention particulière : comptes inutilisés, droits excessifs, authentification multifacteur et accès privilégiés. Pour la messagerie et le cloud, précisez aussi les contrôles de partage, de stockage, de journalisation et d’exposition publique.
- Réseau : configuration des équipements, segmentation et services exposés.
- Sauvegardes : protection des copies, séparation des accès et vérification de la restauration selon les modalités convenues.
- Applications : droits, configurations et, si prévu, dépendances logicielles et secrets de développement.
- Organisation : gestion des incidents, départs de collaborateurs et accès des fournisseurs.
La présence locale doit servir un contrôle précis
Pour une intervention à Évry-Courcouronnes, Saclay, Corbeil-Essonnes ou ailleurs dans le département, demandez quels travaux nécessitent un déplacement. L’inspection des locaux techniques, les accès physiques et certains ateliers gagnent à se tenir sur site. Les analyses documentaires et une partie des contrôles cloud peuvent être réalisées à distance, avec des accès sécurisés. Faites confirmer la couverture géographique, les frais et les disponibilités plutôt que de déduire une capacité d’intervention d’une simple adresse locale.
Encadrer les tests et clarifier les attentes de conformité
Avant toute analyse active, une lettre de mission doit fixer les systèmes autorisés, les exclusions, les plages de test et les contacts d’urgence. Pour un test d’intrusion, l’autorisation écrite doit être explicite. Les environnements industriels, fragiles ou indispensables à l’exploitation nécessitent des précautions adaptées : aucun prestataire sérieux ne devrait promettre une absence absolue de perturbation sans examiner ces contraintes.
Prévoyez une procédure d’arrêt des tests et un signalement immédiat des faiblesses critiques. Les comptes temporaires doivent disposer des droits nécessaires, sans privilèges superflus, puis être révoqués à la clôture. Le contrat doit également préciser le chiffrement des échanges, les personnes autorisées à consulter les preuves, leur lieu de conservation et leur suppression.
Les objectifs NIS2, ISO/IEC 27001 et RGPD doivent être traités séparément. Pour NIS2, il faut d’abord qualifier l’assujettissement de l’organisation et les exigences applicables. Une revue ISO/IEC 27001 peut préparer un système de management de la sécurité ou une certification, mais ne constitue pas elle-même cette certification. Sur le RGPD, l’audit technique contribue à examiner la sécurité des données personnelles sans couvrir, à lui seul, toutes les obligations du règlement.
Pour la cyberassurance, transmettez le questionnaire et les clauses concernés. Le prestataire pourra rapprocher ses constats des justificatifs attendus, sans promettre une acceptation automatique par l’assureur.
Comparer les devis sur le prix, le calendrier et les preuves
Un tarif n’est comparable qu’à périmètre et profondeur équivalents. Le nombre de sites, d’applications et d’environnements cloud, la qualité de l’inventaire, les contraintes horaires et les vérifications manuelles influencent la charge. Sans ces éléments, annoncer un prix unique pour une PME ou une ETI serait trompeur.
Demandez une ventilation entre cadrage, investigations, analyse, restitution et contrôle après correction. Vérifiez les frais de déplacement et les options : pentest complémentaire, accompagnement réglementaire ou remédiation. Le prix d’un service de maintenance ne constitue pas un repère pertinent pour chiffrer un audit.
Les délais commerciaux doivent aussi être contextualisés. Opsky annonce un cadrage sous 48 heures après prise de contact et des résultats en moins de 10 jours ouvrés pour un périmètre standard. Ces engagements doivent être confirmés pour votre mission, notamment selon la disponibilité des accès et des interlocuteurs.
- Demandez un exemple anonymisé de rapport et de plan d’action.
- Identifiez les intervenants, leurs compétences techniques et leur expérience d’environnements comparables.
- Vérifiez la portée des certifications revendiquées et l’éventuelle sous-traitance.
- Faites préciser les dates de démarrage, d’alerte critique et de restitution finale.
Transformer le rapport en corrections vérifiées
Le livrable doit comprendre une synthèse pour la direction et des constats détaillés pour les équipes techniques. Chaque constat doit associer un actif concerné, une preuve maîtrisée, un scénario de risque, une recommandation et une priorité. Un score technique seul ne suffit pas à décider : l’exposition réelle et les conséquences opérationnelles comptent également.
Pensez la restitution comme une échelle de décision : au premier niveau, le technicien a besoin du réglage à corriger ; au suivant, le responsable informatique doit connaître les dépendances et l’effort ; au dernier, la direction arbitre entre interruption acceptable, coût et risque résiduel. Demandez au prestataire de relier ces niveaux pour chaque risque majeur. Cela évite qu’une recommandation exacte reste bloquée faute de traduction budgétaire ou de responsable désigné.
Une feuille de route à 90 jours peut organiser les corrections, avec un responsable, une échéance et un critère de validation pour chaque action. Opsky recommande notamment de retenir 3 à 5 actions prioritaires : cette logique aide à concentrer les moyens, à condition de ne pas laisser sans traitement une exposition critique.
Enfin, prévoyez un contrôle après remédiation : droits effectivement retirés, service exposé fermé, restauration réussie ou configuration revérifiée. La supervision et la sensibilisation peuvent prolonger le travail, mais ne remplacent pas ces vérifications.
Pour demander un devis exploitable, préparez votre nombre de sites, les principaux services informatiques, vos contraintes d’activité, votre objectif et l’échéance souhaitée. Exigez en retour un périmètre écrit, des exclusions explicites et des livrables précis : c’est sur cette base que vous pourrez choisir un partenaire en Essonne.