Développer une stratégie de cybersécurité : prioriser les risques avant les outils
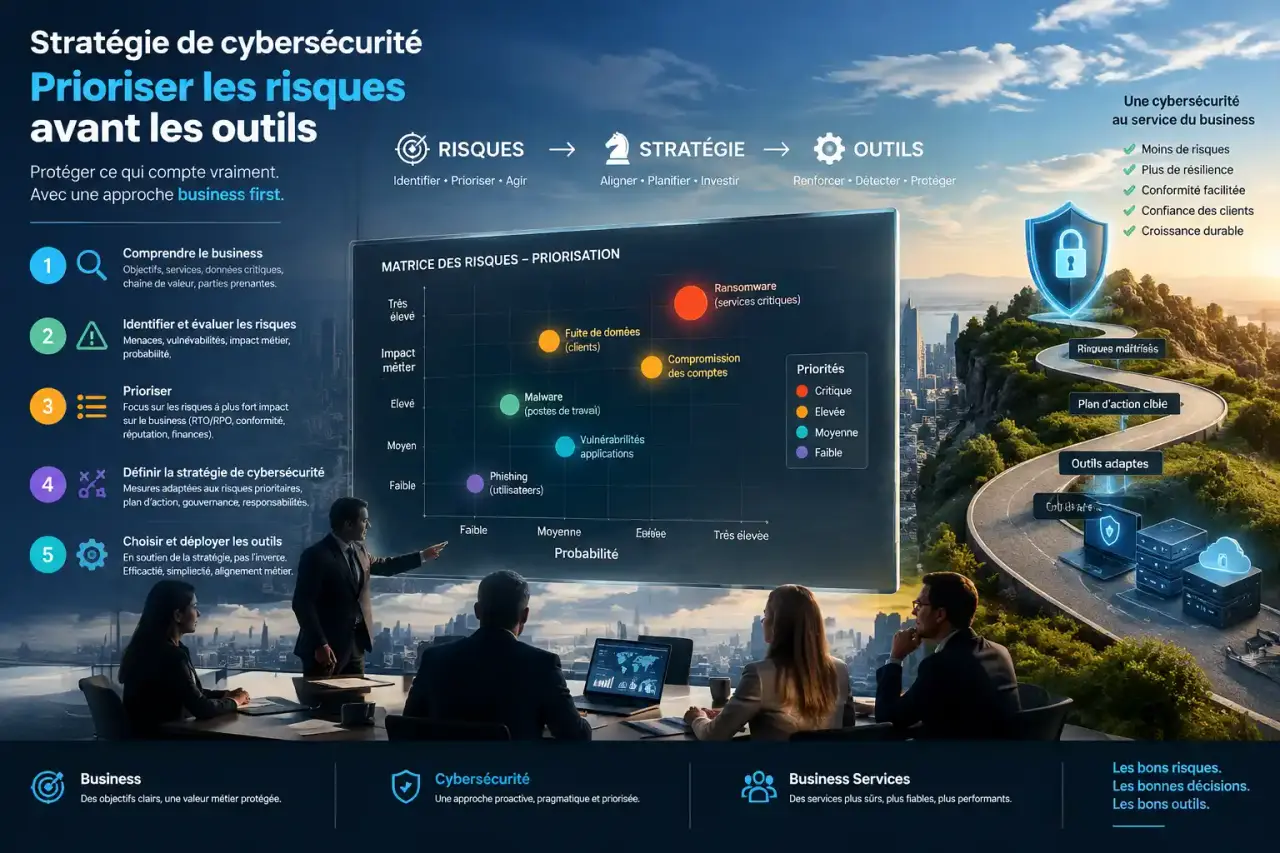
1. Partir des activités critiques pour établir les priorités
Une stratégie de cybersécurité définit une trajectoire documentée pour préserver la confidentialité, l’intégrité et la disponibilité des systèmes et des données. Elle relie les objectifs métier aux décisions de sécurité, plutôt que d’empiler des protections sans cohérence.
Quiz : fondamentaux d’une stratégie de cybersécurité
Répondez aux 7 questions, puis validez pour découvrir votre score et les corrections.
Réunissez la direction, l’informatique et les responsables métier. Identifiez les services indispensables : production, commandes, facturation, soins ou accès aux dossiers clients. Pour chacun, précisez la durée d’interruption acceptable et la perte de données tolérable. Ces réponses orienteront les investissements et les exigences de reprise.
Cartographier les actifs et leurs dépendances
Construisez un registre recensant applications, données sensibles, équipements, comptes utilisateurs, services cloud, logiciels SaaS et fournisseurs. Indiquez pour chaque actif son propriétaire, sa localisation, sa criticité et ses protections. Incluez le télétravail, les objets connectés et les accès des prestataires : le périmètre dépasse les locaux de l’entreprise.
Remontez aussi vers la racine des dépendances. Une application de facturation peut sembler correctement protégée tout en dépendant d’un annuaire unique, d’une messagerie utilisée pour réinitialiser les mots de passe et d’un prestataire seul détenteur des accès administrateurs. Cartographier ces points de passage révèle les défaillances susceptibles d’immobiliser plusieurs activités simultanément. Protégez ces nœuds communs et prévoyez un accès de secours contrôlé.
Transformer les menaces en scénarios de risque
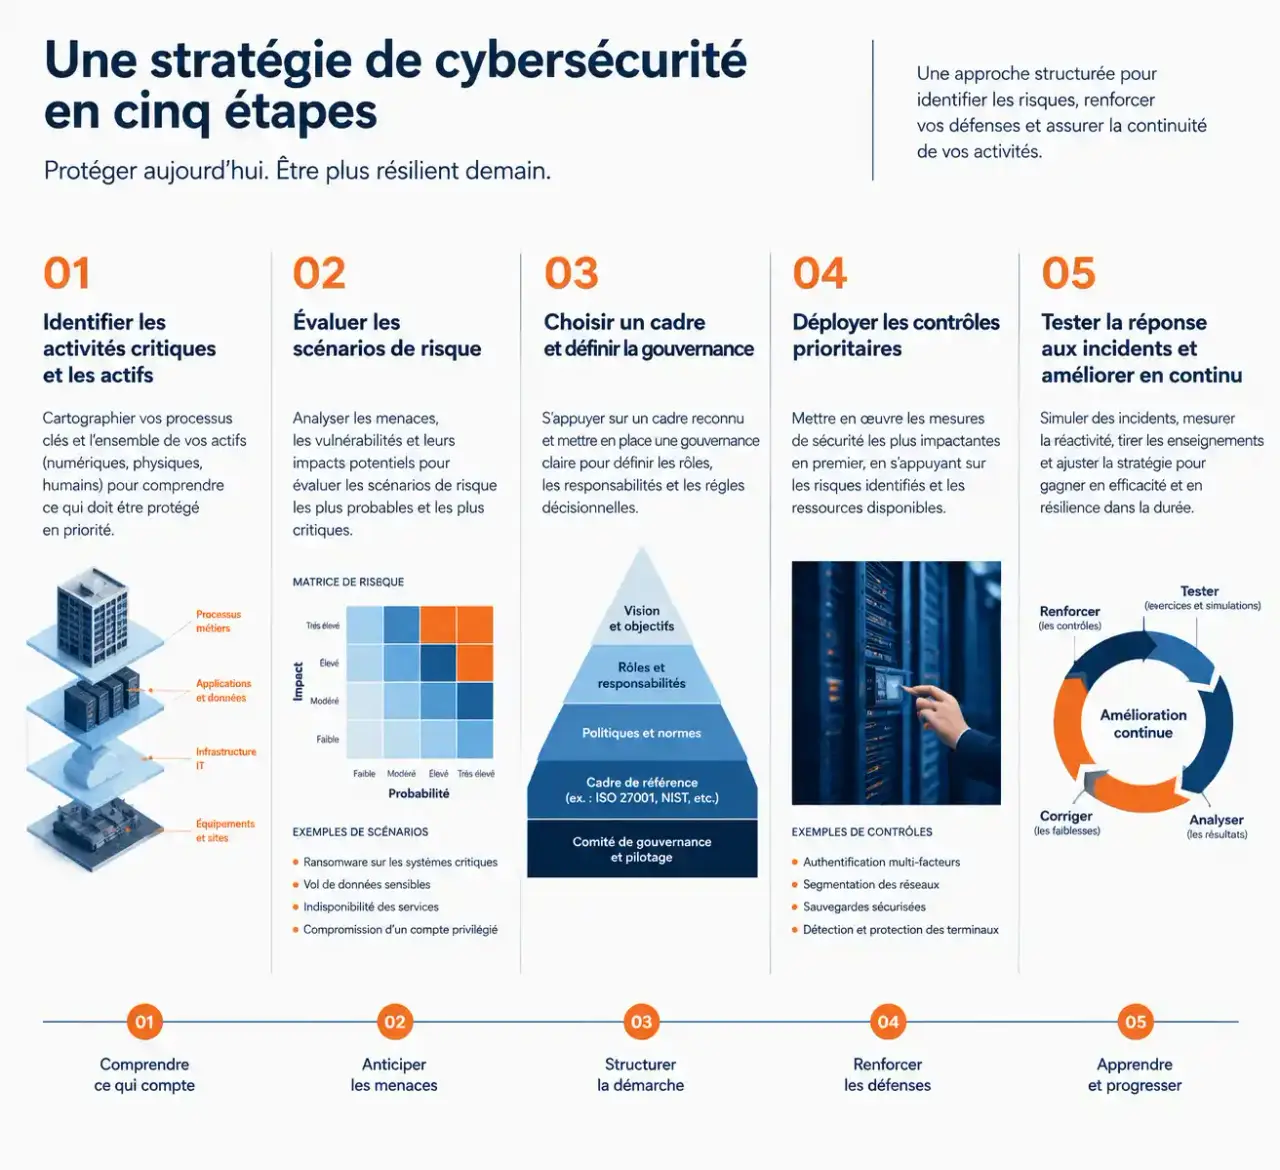
Une menace exploite une vulnérabilité et peut provoquer un incident aux conséquences métier. Par exemple, un hameçonnage peut permettre le vol d’un compte, puis l’exfiltration de dossiers. Évaluez chaque scénario selon sa vraisemblance, son impact et les contrôles réellement opérationnels.
- Priorité immédiate : accès administrateur exposé sans authentification multifacteur.
- Priorité élevée : sauvegardes accessibles depuis les mêmes comptes que la production.
- Action planifiée : durcissement d’un service peu critique déjà isolé.
Consignez le risque résiduel après traitement et faites valider son acceptation par le responsable métier concerné. La maturité se juge sur des preuves : restauration réussie, accès revus ou correctifs vérifiés, pas seulement sur l’existence de procédures.
2. Choisir un cadre sans confondre sécurité et conformité
Un cadre sert à organiser les travaux et à identifier les lacunes. Il ne remplace ni l’analyse des risques ni les obligations légales. Choisissez une structure principale, puis utilisez les autres référentiels pour compléter les besoins spécifiques.
| Repère | Utilité principale | Usage pertinent |
|---|---|---|
| NIST CSF | Structurer la gouvernance et la gestion des risques cyber. | Comparer la situation actuelle à une cible et organiser la progression. |
| ISO 27001 | Mettre en place un système de management de la sécurité de l’information. | Formaliser les responsabilités, les audits et l’amélioration continue, avec certification possible. |
| CIS Controls | Prioriser des mesures de sécurité opérationnelles. | Transformer les objectifs en actions techniques adaptées à la maturité. |
| Zero Trust | Vérifier explicitement les accès et limiter les privilèges. | Concevoir une architecture sans confiance implicite liée à la localisation réseau. |
Le Zero Trust est une approche d’architecture, pas un équivalent d’ISO 27001. De même, le RGPD concerne la protection des données personnelles ; NIS2 impose des exigences aux entités entrant dans son champ. PCI DSS porte sur les données de cartes de paiement, tandis que HIPAA vise certaines organisations et certains partenaires du secteur américain de la santé.
Faites confirmer l’applicabilité des textes par les fonctions juridique et conformité. Une entreprise peut satisfaire une exigence documentaire tout en conservant une faille exploitable : la conformité et la réduction effective du risque doivent être suivies séparément.
3. Financer une feuille de route et déployer les protections essentielles
La direction doit désigner un pilote, RSSI ou responsable identifié, et approuver les arbitrages. Les équipes informatiques exécutent les mesures ; les métiers définissent la criticité ; les ressources humaines accompagnent les arrivées, départs et formations. Chaque action doit avoir un responsable, une échéance, un budget et une preuve de réussite.
Selon Check Point, la cybersécurité représente en moyenne 21 % du budget informatique. Ce repère n’est pas une cible universelle. Chiffrez plutôt les licences, l’intégration, l’exploitation, la formation, les tests et les prestations externes. Un outil sans personnel capable de le configurer et de traiter ses alertes reste un investissement incomplet.
Construire une défense en profondeur
- Identités : authentification multifacteur, droits fondés sur les rôles, moindre privilège et suppression rapide des comptes inutiles.
- Systèmes : inventaire, correctifs, configuration sécurisée et protection des postes et serveurs contre les logiciels malveillants.
- Réseaux et applications : segmentation, filtrage, sécurisation des accès distants et tests de vulnérabilité.
- Données : chiffrement au repos et en transit, accès limités, sauvegardes isolées et restaurations testées.
- Cloud et fournisseurs : responsabilités contractuelles explicites, revue des configurations et contrôle des accès tiers.
Pour un service marchand exposé aux attaques DDoS, prévoyez aussi une protection contre la saturation avec l’hébergeur ou un prestataire spécialisé. Dans une PME, privilégiez des services administrés si l’équipe ne peut pas assurer seule la surveillance et la maintenance.
Séquencer sans attendre un dispositif parfait
Commencez par fermer les expositions critiques et sécuriser les comptes sensibles. Organisez ensuite la gestion des correctifs, les sauvegardes et la journalisation. Planifiez enfin les chantiers plus structurants, comme la segmentation ou la refonte des identités. Cette séquence doit suivre les risques constatés, pas un calendrier identique pour toutes les entreprises.
Formalisez parallèlement des règles simples sur les accès, le partage de fichiers, les équipements et le signalement d’incidents. Formez les collaborateurs à reconnaître les demandes inhabituelles et à les vérifier par un autre canal, sans instaurer une culture de sanction.
4. Préparer la crise et vérifier les résultats dans la durée
La prévention ne supprime pas tous les incidents. Centralisez les journaux utiles et définissez qui examine les alertes, à quels horaires et selon quels critères d’escalade. Un SIEM, qui rapproche les événements de sécurité, ou une supervision externalisée peuvent aider, à condition de disposer de procédures de traitement.
Le plan de réponse doit préciser qui peut isoler une machine, suspendre un compte ou interrompre un service. Prévoyez la conservation des preuves, les contacts des prestataires, la communication interne et externe, ainsi que l’évaluation des notifications réglementaires applicables. Conservez une copie accessible même si le système habituel devient indisponible.
Testez un scénario concret : un rançongiciel bloque le partage de fichiers. L’équipe doit détecter, contenir, rechercher l’origine, éliminer la compromission puis restaurer dans un environnement assaini. Le plan de continuité organise le fonctionnement dégradé ; le plan de reprise définit le retour des services et des données.
Suivez un tableau de bord resserré :
- couverture de l’authentification multifacteur sur les comptes sensibles ;
- délai de correction des vulnérabilités critiques ;
- réussite des restaurations et respect des objectifs de reprise ;
- délais de détection et de confinement des incidents ;
- couverture des formations et qualité des signalements.
Associez chaque indicateur à une cible et à une décision corrective. Réexaminez la stratégie lors des revues de direction, après un incident, un changement majeur ou une évolution réglementaire. Le livrable final est une trajectoire pilotable : registre des actifs, risques hiérarchisés, responsabilités, feuille de route financée et résultats vérifiables.