Cybersécurité en banque : protéger les comptes ne suffit pas, il faut aussi maintenir les paiements
La cybersécurité bancaire protège les fonds, les données personnelles et le fonctionnement des services financiers. Elle associe sécurité informatique, surveillance des transactions et préparation aux incidents. Une banque doit empêcher un accès frauduleux, mais aussi garantir qu’un virement reste exact et qu’un client puisse utiliser ses moyens de paiement lorsqu’un système est attaqué.
Ces protections réduisent les risques sans les supprimer entièrement. Leur efficacité dépend autant des dispositifs techniques que de la vigilance des clients, des collaborateurs et des prestataires.
Trois exigences derrière chaque opération bancaire
La cybersécurité dans une banque concerne les applications mobiles, les espaces clients, les réseaux internes, les infrastructures de paiement et les services externalisés. Elle repose sur trois exigences complémentaires :
- La confidentialité : seules les personnes autorisées peuvent consulter les informations, comme les relevés ou les justificatifs d’identité.
- L’intégrité : les données et les transactions ne doivent pas être modifiées sans autorisation.
- La disponibilité : les services doivent rester accessibles ou pouvoir être rétablis après un incident.
Les banques sont particulièrement exposées parce qu’elles concentrent de l’argent, des données sensibles et des opérations urgentes. La multiplication des interfaces numériques, des connexions avec des partenaires et des services cloud étend également la surface d’attaque.
Les conséquences dépassent donc le vol d’argent : divulgation de documents, blocage des opérations, coûts de restauration et perte de confiance. En banque-assurance, la protection s’étend aussi aux dossiers contractuels et aux informations personnelles nécessaires à leur gestion.
La fraude aux paiements illustre cette pression : au premier semestre 2023, 4,1 millions d’opérations frauduleuses ont été enregistrées, avec une hausse de 16,9 % en volume et de 5,4 % en valeur. Ces chiffres décrivent la fraude aux moyens de paiement, et non uniquement les intrusions dans les systèmes des banques.
Des attaques différentes, des réponses adaptées
Une fraude bancaire ne suppose pas toujours le piratage de la banque. L’attaquant peut manipuler un client, compromettre un poste de travail ou exploiter une faiblesse chez un prestataire. Identifier le scénario permet de choisir la bonne protection.
Comprendre le règlement européen sur la résilience numérique financière | Découvrez les règles uniformes du règlement (UE) 2022/2554 pour renforcer la sécurité des réseaux et systèmes d’information des entités financières.
| Menace | Cible et conséquence | Protection déterminante |
|---|---|---|
| Phishing | Un faux message vole des identifiants ou pousse à valider une opération. | Vérification du canal et authentification renforcée. |
| Ransomware | Un logiciel malveillant bloque les systèmes et peut dérober des données. | Protection des terminaux, segmentation et sauvegardes isolées. |
| DDoS | Un afflux de requêtes rend un service en ligne inaccessible. | Filtrage du trafic et dispositifs de continuité. |
| Usurpation d’identité | Un fraudeur utilise une identité volée pour accéder à des services. | Contrôles d’identité et surveillance des changements sensibles. |
| Manipulation de données | Des coordonnées de bénéficiaire ou des informations comptables sont altérées. | Contrôle des habilitations, traçabilité et double validation. |
| Fraude au paiement | Un paiement est détourné, parfois après manipulation d’un utilisateur autorisé. | Analyse des transactions et vérification indépendante. |
Ces menaces peuvent former un engrenage : un faux courriel permet de prendre le contrôle d’une messagerie, puis de retrouver une facture et d’en remplacer l’IBAN. Chaque étape paraît plausible parce qu’elle s’appuie sur la précédente. Pour casser cette chaîne, une entreprise doit vérifier tout changement de coordonnées bancaires auprès d’un interlocuteur connu, avec un numéro déjà enregistré, plutôt qu’en répondant au message reçu.
L’authentification multifacteur n’annule pas la manipulation. Un client peut confirmer lui-même une opération frauduleuse s’il croit annuler un paiement ou sécuriser son compte. Le contenu de la demande de validation compte autant que l’identité de celui qui la présente.
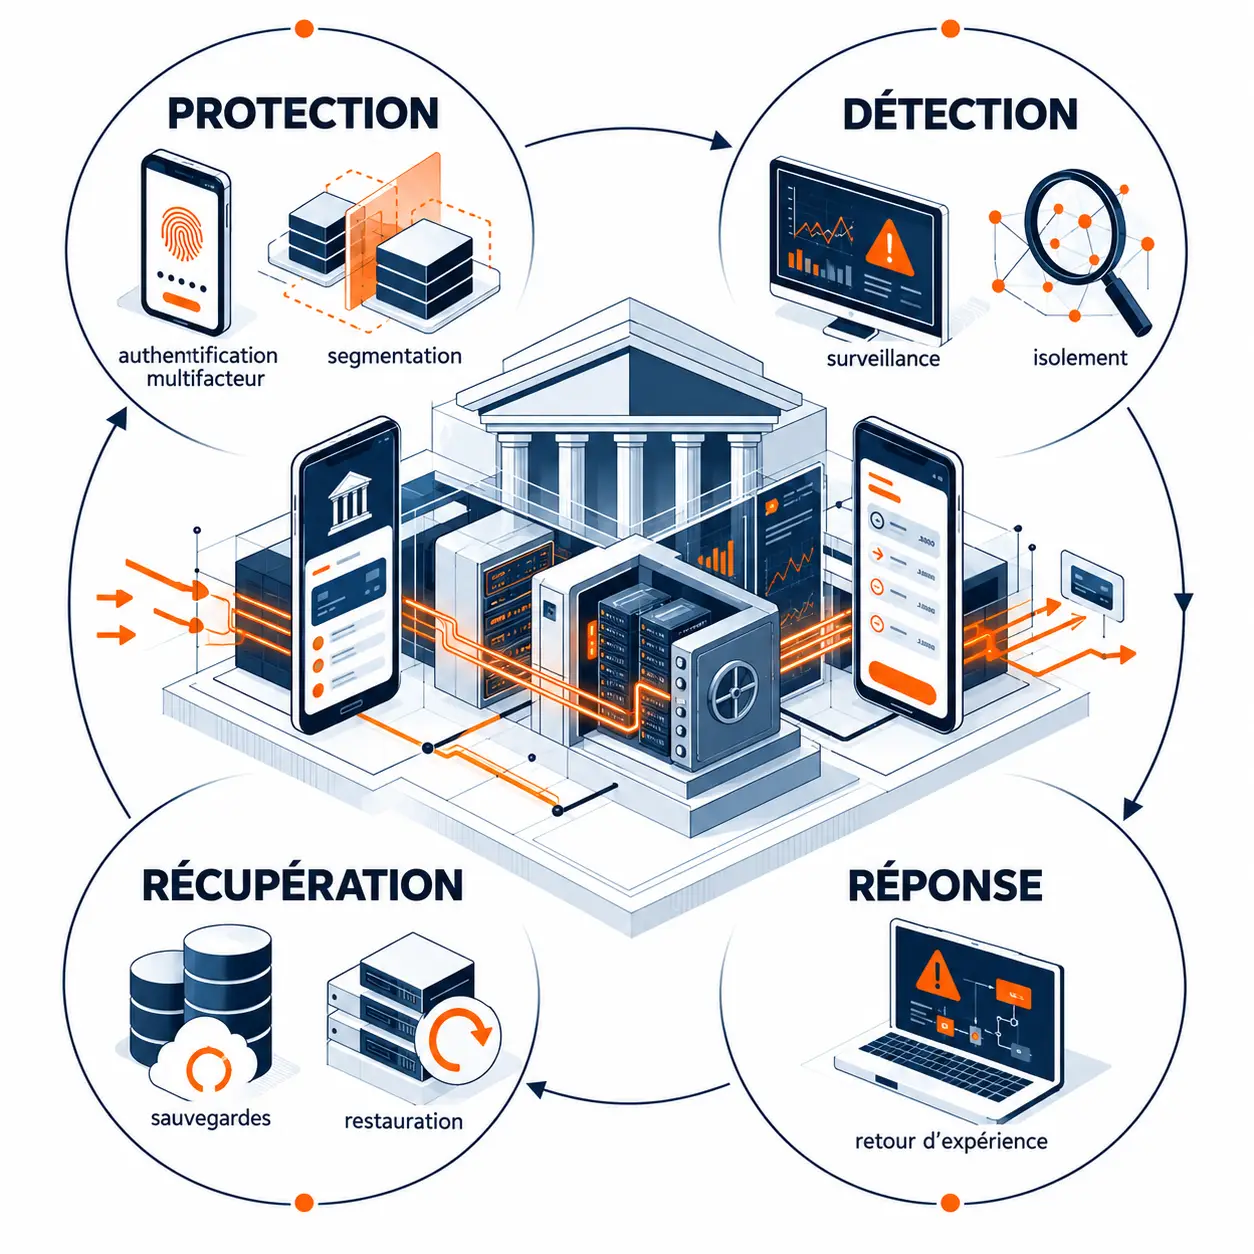
De la connexion à la reprise : une protection en plusieurs couches
Limiter les accès et contenir une intrusion
Le principe du privilège minimum consiste à n’accorder que les droits nécessaires à chaque fonction. Les comptes sensibles nécessitent une protection renforcée et une révision régulière des habilitations. L’authentification multifacteur combine des facteurs distincts pour rendre plus difficile l’utilisation d’un identifiant volé.
Le chiffrement protège les données stockées et échangées. Les mises à jour, le renforcement des serveurs, les pare-feu et la sécurité des terminaux réduisent les possibilités d’intrusion. La segmentation des réseaux limite ensuite la propagation d’une compromission. Les applications mobiles, les interfaces de programmation et les environnements cloud doivent entrer dans ce même périmètre de contrôle.
Détecter les anomalies, puis restaurer sans précipitation
La surveillance continue rapproche les événements techniques et les comportements inhabituels : connexion atypique, élévation de privilèges ou transaction incohérente. Ces signaux doivent être qualifiés par les équipes de sécurité et de lutte contre la fraude. Une alerte ne prouve pas automatiquement une attaque.
Lorsqu’un incident est confirmé, la banque peut isoler les systèmes touchés, suspendre certains accès et mobiliser une cellule de crise. Le plan de continuité d’activité organise le maintien des fonctions prioritaires ; le plan de reprise prépare leur restauration. Des sauvegardes protégées et des tests de restauration sont essentiels : disposer d’une copie ne garantit pas qu’elle soit exploitable.
La communication explique les services affectés et les précautions utiles. Après la reprise, l’analyse des causes, les tests de pénétration et les exercices de crise permettent de corriger les faiblesses révélées.
Réglementations et référentiels : des rôles à ne pas confondre
La conformité structure la sécurité, mais ne constitue pas une garantie d’invulnérabilité. Il faut distinguer les obligations légales, les exigences sectorielles et les cadres méthodologiques.
- Le RGPD encadre la protection des données personnelles. Une violation peut imposer une notification à l’autorité compétente et, selon le risque, une information des personnes concernées.
- DORA encadre la résilience opérationnelle numérique du secteur financier européen, notamment la gestion des risques informatiques, des incidents et des prestataires technologiques.
- PCI DSS définit des exigences de sécurité applicables aux environnements traitant les données de cartes de paiement.
- ISO/IEC 27001 fournit un cadre de management de la sécurité de l’information, pouvant faire l’objet d’une certification sur un périmètre défini.
- Les cadres du NIST aident à organiser la gestion des risques cyber ; ils ne constituent pas une obligation générale pour toutes les banques françaises.
La LCB-FT, ou lutte contre le blanchiment de capitaux et le financement du terrorisme, est complémentaire mais distincte de la cybersécurité. De même, le dispositif américain BSA/AML ne doit pas être présenté comme une norme universelle de sécurité informatique. Les obligations applicables dépendent de l’activité et des juridictions concernées.
Clients et professionnels : les réflexes qui font la différence
Pour un particulier, la règle centrale est de ne jamais valider une opération sous la pression d’un appel ou d’un message. Utilisez l’application habituelle ou un numéro officiel déjà connu pour contacter votre banque. Maintenez vos appareils à jour, protégez votre messagerie et choisissez des mots de passe uniques.
En cas de suspicion de fraude, agissez rapidement :
- Interrompez l’échange et contactez la banque par un canal indépendant.
- Demandez le blocage du moyen de paiement ou des accès concernés, selon la situation.
- Contestez les opérations suspectes et conservez messages, captures et références.
- Modifiez les identifiants compromis depuis un appareil fiable et suivez les consignes reçues.
Le remboursement dépend du cadre applicable et des circonstances : il ne faut ni le promettre automatiquement ni renoncer à signaler une opération.
Côté professionnel, les compétences associent réseaux, cryptographie, sécurité du cloud, réponse aux incidents et compréhension des paiements. Analystes de sécurité, spécialistes antifraude, responsables des risques et juristes doivent travailler ensemble. La formation continue gagne à reproduire des situations concrètes : faux conseiller, facture modifiée ou demande urgente de virement. L’objectif est que chacun sache vérifier et signaler une anomalie, sans craindre de donner l’alerte à tort.