Audit trail : une piste d’audit utile ne se limite pas à l’historique
Un audit trail, ou piste d’audit, est un enregistrement chronologique des actions effectuées sur des données, des documents ou un système. Il permet de retrouver qui a fait quoi, quand et sur quel objet. Pour être exploitable, ce journal doit aussi être protégé, compréhensible et suffisamment détaillé pour reconstituer un événement sans ambiguïté.
Son intérêt dépasse la préparation d’un contrôle : il aide à comprendre une erreur, repérer un accès inhabituel et vérifier qu’une validation a suivi le processus prévu.
Passer d’un simple historique à une véritable traçabilité
Un historique de versions conserve généralement les états successifs d’un document. Une piste d’audit décrit les événements qui expliquent son évolution : création, modification, suppression, validation ou signature. Selon le périmètre configuré, elle enregistre également les consultations, les tentatives d’authentification et les changements de droits.
Un journal système sert plutôt au diagnostic technique : démarrage d’un service, panne ou erreur applicative. Il peut alimenter une investigation, sans nécessairement identifier l’action métier concernée. Le monitoring surveille le fonctionnement ; un SIEM centralise et corrèle des événements de sécurité. Ces dispositifs sont complémentaires, mais ne remplacent pas automatiquement une piste d’audit métier.
Des usages différents, une même exigence de reconstitution
Dans une GED, la piste relie une procédure à ses versions et approbations. Dans un logiciel qualité, ou QMS, elle documente les changements apportés aux enregistrements qualité. Pour un contrat, elle retrace les étapes de validation et de signature électronique. Dans une base de données, elle permet d’examiner des lectures, écritures ou changements de structure.
Elle ne bloque toutefois pas une fraude à elle seule et ne garantit pas automatiquement la valeur probante d’un document. Son utilité dépend notamment de l’authentification, de l’intégrité des enregistrements et des procédures de contrôle.
Enregistrer les informations qui rendent un événement explicable
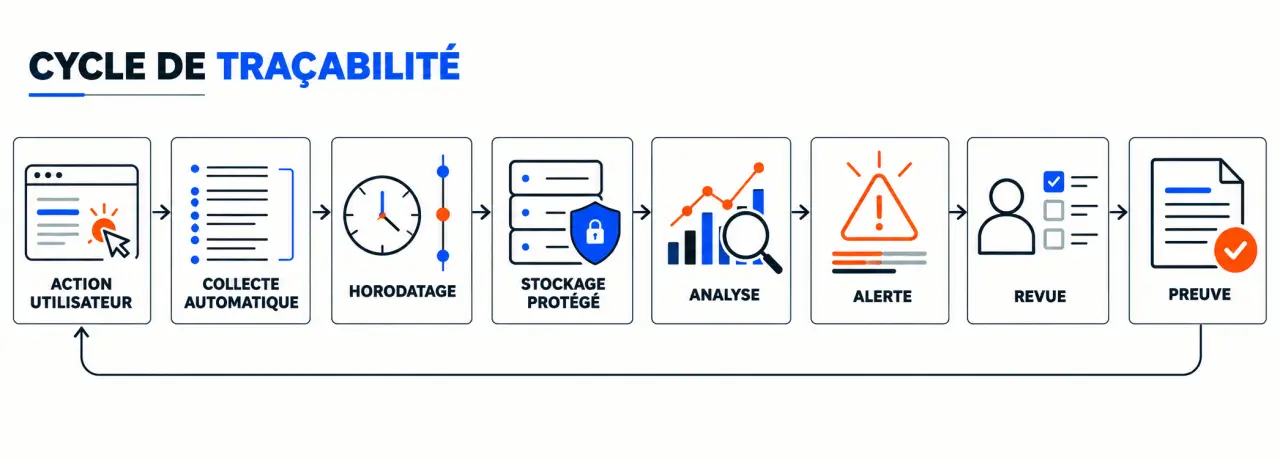
Le fonctionnement suit une chaîne simple : une action survient, le système produit un événement horodaté, puis le journal est stocké et rendu consultable. Cette collecte doit être automatique et couvrir aussi les actions des administrateurs et des comptes techniques.
| Information | Utilité | Point de vigilance |
|---|---|---|
| Identité de l’acteur | Attribuer l’action à un utilisateur ou service | Éviter les comptes partagés |
| Date, heure et fuseau | Ordonner les événements | Synchroniser les horloges |
| Action et résultat | Distinguer consultation, modification, refus ou échec | Ne pas confondre tentative et réussite |
| Objet concerné | Retrouver le document, dossier ou enregistrement | Utiliser un identifiant stable |
| Valeurs avant et après | Comprendre une modification | Limiter les données sensibles copiées |
| Origine de l’accès | Préciser application, appareil ou adresse IP | Une adresse IP ne prouve pas seule une identité |
Par exemple, une modification de coordonnées bancaires doit permettre de retrouver le compte intervenant, le dossier visé, l’heure, le résultat et, si cela est justifié, les valeurs modifiées. Un identifiant de corrélation peut relier cette opération à sa validation dans une autre application.
Pensez la journalisation comme une palette : chaque catégorie d’événements apporte une nuance différente. Les connexions donnent le contexte d’accès, les modifications décrivent le changement, les validations précisent son autorisation. Accumuler une seule catégorie ne restitue pas la scène complète. Pour chaque processus critique, vérifiez plutôt que ces nuances permettent ensemble de comprendre l’action, son contexte et son approbation.
Tout enregistrer n’est pas l’objectif. Excluez les mots de passe, secrets d’authentification et jetons d’accès. Masquez ou limitez les données personnelles lorsque leur contenu intégral n’est pas nécessaire.
Relier la piste d’audit aux exigences réellement applicables
La présence d’un audit trail ne rend pas un logiciel « conforme » par défaut. Les exigences varient selon le secteur, les enregistrements concernés et l’usage du système. Il faut distinguer réglementation, norme de management et guide de bonnes pratiques.
Recommandation CNIL sur les durées de journalisation | Découvrez les durées minimales et maximales ainsi que les conditions de journalisation des traitements de données personnelles.
- RGPD : la journalisation contribue à la sécurité et à la démonstration des mesures prises. Les journaux contenant des données personnelles restent soumis à la minimisation, à une conservation justifiée et à des accès limités.
- 21 CFR Part 11 et Annexe 11 des BPF européennes : ces textes encadrent, dans leurs périmètres respectifs, les enregistrements électroniques et les systèmes informatisés. Les pistes d’audit doivent être évaluées selon les exigences applicables.
- ISO 9001 et ISO 13485 : la maîtrise documentaire et des enregistrements peut être soutenue par une piste d’audit, sans que toute application doive nécessairement disposer du même mécanisme technique.
- GAMP 5 : ce guide accompagne une approche fondée sur les risques pour les systèmes informatisés ; ce n’est pas une réglementation.
- HIPAA et SOX : ces cadres américains peuvent conduire à des contrôles de traçabilité selon les activités et systèmes concernés.
Dans les laboratoires concernés par une accréditation COFRAC, les exigences pertinentes, notamment celles d’ISO 17025, doivent être examinées avec le périmètre d’accréditation. La même prudence s’applique aux référentiels sectoriels comme ISO 22716 ou ISO 15378 : une liste de normes affichée par un éditeur ne remplace pas une analyse d’applicabilité.
Choisir entre fonctions natives et centralisation
Commencez par les événements à démontrer, plutôt que par le catalogue des logiciels. Une GED ou un QMS peut fournir une bonne lecture métier sans couvrir les interventions directes dans la base sous-jacente. Inversement, un journal SQL détaillé n’explique pas toujours pourquoi une validation documentaire a été accordée.
Les outils natifs pour tracer au plus près du système
Oracle et Microsoft SQL Server proposent des fonctions d’audit. Pour PostgreSQL, l’extension pgAudit permet une journalisation détaillée d’activités SQL. Selon la configuration, les catégories read, write et ddl couvrent notamment les lectures, les écritures et les modifications de structure. Une lecture peut ainsi apparaître avec la catégorie READ, la commande SELECT et la table concernée.
Le déploiement exige de vérifier la compatibilité de l’extension, son chargement, les catégories activées et la destination des journaux. Testez ensuite une opération autorisée et une tentative refusée : les traces effectivement produites comptent davantage que la configuration déclarée.
Les solutions centralisées pour rapprocher plusieurs sources
Une solution tierce d’audit de bases, telle que DataSunrise, peut répondre à un besoin de centralisation ; un SIEM sert davantage la corrélation de sécurité. Comparez la couverture réelle, les alertes, la recherche, les exports, les droits d’accès et la conservation. Vérifiez aussi les coûts de stockage, l’impact sur les performances et la possibilité de récupérer les journaux en quittant le fournisseur.
Organiser la protection, la conservation et la revue
Une piste d’audit utile doit rester disponible et résister aux altérations. Séparez autant que possible les droits d’administration du système de ceux permettant de gérer les journaux. Selon les risques, prévoyez un stockage non modifiable, des contrôles d’intégrité, le chiffrement et des sauvegardes testées.
- Définir le périmètre : identifier les données critiques, les actions sensibles et les responsables.
- Tester la collecte : vérifier les créations, suppressions, changements de droits et interruptions de journalisation.
- Fixer la conservation : documenter une durée par finalité, obligation applicable et besoin d’investigation, puis organiser la suppression.
- Planifier les revues : attribuer les contrôles à une fonction identifiée et prévoir des alertes pour les événements critiques.
- Préparer la restitution : tester une recherche et un export lisible, avec leurs critères et horodatages.
Pour enquêter, partez d’un objet et d’une période, puis rapprochez les actions du compte, ses accès et ses changements de privilèges. Une anomalie est un signal à vérifier, pas une preuve automatique de fraude. Le véritable test consiste à reconstituer un événement de bout en bout, sans dépendre de la mémoire des équipes.