Gouvernance cybersécurité : décider, prioriser et mesurer sans alourdir l’organisation
La gouvernance cybersécurité sert à transformer la sécurité informatique en sujet de décision, de responsabilité et de pilotage. Elle ne se limite pas à acheter des outils ou à rédiger une politique interne : elle définit qui décide, sur quels risques, avec quels moyens, quels indicateurs et quelles priorités métier.
Dans une entreprise, son rôle est simple à formuler mais exigeant à exécuter, aligner la protection du système d’information avec les objectifs de l’organisation. Continuité d’activité, conformité réglementaire, confiance des clients, gestion de crise, maîtrise budgétaire : la cybersécurité devient alors un cadre de management, pas seulement une affaire technique.
Ce que recouvre vraiment la gouvernance cybersécurité
La gouvernance de la cybersécurité désigne l’ensemble des règles, rôles, processus et instances qui permettent de piloter les risques cyber au niveau de l’organisation. Elle répond à des questions très concrètes : quels actifs sont critiques ? Qui arbitre entre risque, coût et délai ? Quelles politiques s’appliquent aux accès, aux données, aux prestataires ou au cloud ? Comment mesure-t-on les progrès ?
Quiz : Gouvernance Cybersécurité
Gouvernance, gestion et conformité : trois notions à ne pas confondre
La gouvernance fixe le cap. La gestion opérationnelle exécute les actions de sécurité. La conformité vérifie que l’organisation respecte des exigences internes, contractuelles ou réglementaires. Les trois dimensions sont liées, mais elles ne produisent pas les mêmes livrables ni les mêmes décisions.
| Notion | Rôle principal | Exemples concrets |
|---|---|---|
| Gouvernance cybersécurité | Décider, prioriser, responsabiliser | Charte de gouvernance, comité cyber, RACI, tableaux de bord |
| Gestion de la cybersécurité | Mettre en œuvre les mesures | Gestion des accès, supervision, correctifs, filtrage d’emails |
| Conformité | Démontrer le respect d’exigences | Audits, preuves de contrôle, politiques documentées, reporting |
Cette distinction évite un piège fréquent : croire qu’une organisation est gouvernée parce qu’elle possède des outils de sécurité. Sans arbitrage clair, un SOC, une plateforme de supervision ou un outil de gestion des mots de passe peuvent rester sous-utilisés, mal intégrés ou déconnectés des risques prioritaires.
Un sujet de direction, pas seulement de DSI
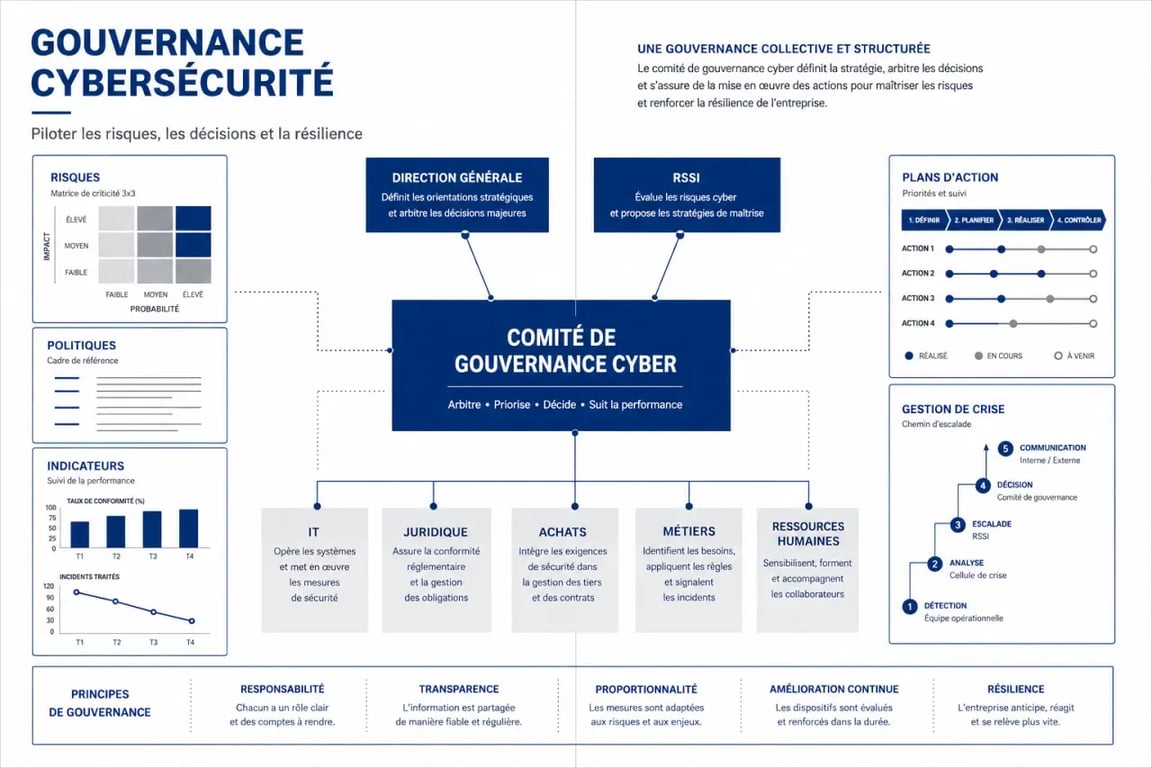
Le RSSI joue souvent un rôle central dans le pilotage cyber, mais il ne peut pas porter seul la responsabilité. La direction fixe l’appétence au risque, valide les investissements, arbitre les priorités et assume les décisions en cas de crise. Les équipes IT, juridiques, achats, métiers et ressources humaines doivent également être impliquées, car les risques cyber traversent toute l’organisation.
Une bonne gouvernance rend visibles les dépendances : un projet métier lancé sans revue de sécurité, un fournisseur critique non évalué, des droits d’accès conservés après un départ, ou une politique de sauvegarde jamais testée. Elle transforme ces angles morts en décisions suivies.
Pourquoi structurer le pilotage cyber devient indispensable
Les cyberattaques ne touchent pas seulement les serveurs ou les postes de travail. Elles affectent la facturation, la production, la relation client, la réputation et parfois la capacité même à opérer. En France, Asterès a estimé le coût des cyberattaques en 2022 à plus de 2 milliards d’euros. Ce chiffre rappelle que la cybersécurité est aussi un risque économique.
Prioriser les risques au lieu d’empiler les mesures
Une organisation ne peut pas tout protéger avec le même niveau d’intensité. La gouvernance sert donc à hiérarchiser : données sensibles, applications critiques, sites industriels, comptes à privilèges, partenaires stratégiques, services exposés sur Internet. L’objectif n’est pas de produire une longue liste de contrôles, mais de concentrer l’effort là où l’impact serait le plus fort.
Un cadre de gouvernance solide relie l’analyse de risques aux décisions budgétaires. Par exemple, une entreprise multi-sites pourra prioriser la segmentation réseau, la sauvegarde immuable et le plan de reprise d’activité. Une société manipulant des données clients sensibles mettra davantage l’accent sur la gestion des accès, le chiffrement, la traçabilité et les obligations de conformité.
Renforcer la résilience et la continuité d’activité
La gouvernance cybersécurité ne promet pas l’absence totale d’incident. Elle vise plutôt à réduire la probabilité d’une attaque, à limiter son impact et à accélérer la reprise. Cela suppose des plans de réponse aux incidents, des scénarios de crise, des responsabilités définies et des exercices réguliers.
Certains actifs concentrent naturellement le risque parce qu’ils concentrent de la valeur. Un annuaire d’entreprise, une console d’administration cloud, une base clients ou un compte financier ne sont pas de simples composants techniques : ce sont des points sensibles à surveiller de près. Les cartographier comme tels aide à mieux placer les contrôles, à réduire les privilèges inutiles et à repérer les signaux faibles autour des actifs réellement critiques.
Rassurer clients, auditeurs et partenaires
La gouvernance apporte aussi une preuve de maîtrise. Face à un client grand compte, un investisseur, un assureur cyber ou un auditeur, l’entreprise doit montrer qu’elle ne réagit pas au hasard. Des politiques formalisées, des indicateurs de performance cyber, un comité documenté et un plan d’amélioration continue renforcent la crédibilité.
Les référentiels comme NIST, ISO/IEC 27001 ou COBIT peuvent servir de base pour structurer cette démarche. Ils ne remplacent pas la décision interne, mais offrent un langage commun pour organiser les contrôles, les responsabilités et la mesure de maturité.
Les piliers d’un cadre de gouvernance efficace
Un cadre de gouvernance ne doit pas devenir une bureaucratie parallèle. Il doit être proportionné à la taille, au secteur et à la maturité de l’organisation. Une PME n’a pas besoin du même dispositif qu’un groupe international, mais elle a tout autant besoin de responsabilités claires et d’une vision des risques.
Le cadre officiel pour structurer votre cybersécurité | Découvrez le référentiel officiel du NIST pour évaluer, organiser et améliorer la gestion des risques de cybersécurité.
Des rôles lisibles et des instances utiles
Le comité de gouvernance cyber doit réunir les bonnes personnes autour des bons sujets. Sa mission n’est pas de valider chaque détail technique, mais de suivre les risques majeurs, les plans d’action, les incidents significatifs, les exceptions et les arbitrages budgétaires. Le RSSI prépare généralement les éléments de décision, tandis que la direction tranche lorsque les enjeux dépassent le périmètre technique.
Un outil simple comme une matrice RACI peut clarifier qui est responsable, qui valide, qui contribue et qui doit être informé. Cela réduit les flottements en période de crise, notamment lorsqu’il faut décider d’isoler un système, de prévenir un client, de mobiliser un prestataire ou de déclencher un plan de continuité.
Des politiques qui guident vraiment les pratiques
Les politiques de cybersécurité doivent rester exploitables. Elles peuvent couvrir la gestion des mots de passe, les accès à privilèges, l’utilisation acceptable des outils, la sécurité des fournisseurs, la classification des données, les sauvegardes, la réponse aux incidents ou le décommissionnement des logiciels obsolètes.
Le bon niveau de détail est celui qui permet aux équipes d’agir sans ambiguïté. Une politique trop vague ne protège personne ; une politique trop lourde finit ignorée. La gouvernance consiste justement à maintenir cet équilibre entre exigence, clarté et faisabilité.
Des indicateurs orientés décision
Les tableaux de bord cyber ne doivent pas seulement accumuler des chiffres. Ils doivent aider à décider. Quelques indicateurs utiles peuvent suivre le délai de correction des vulnérabilités critiques, le taux de couverture des sauvegardes testées, le nombre d’exceptions de sécurité ouvertes, la progression des formations, les incidents détectés ou les comptes à privilèges revus.
Un reporting mensuel ou trimestriel permet de suivre la trajectoire, de détecter les dérives et de justifier les investissements. L’automatisation du suivi via des dashboards ou des plateformes de supervision limite la surcharge administrative, à condition que les indicateurs restent compréhensibles par les décideurs.
Mettre en place une gouvernance cybersécurité étape par étape
La mise en place d’une gouvernance réussie commence rarement par un grand programme théorique. Elle démarre par une photographie honnête de l’existant, puis par des priorités réalistes. L’objectif est de construire un système de pilotage durable, pas une documentation figée.
Auditer l’existant et cartographier les risques
La première étape consiste à réaliser un audit du SI : actifs critiques, applications exposées, droits d’accès, sauvegardes, contrats fournisseurs, outils en place, incidents passés, pratiques métiers. Des tests d’intrusion ou des revues de configuration peuvent compléter cette analyse lorsque le contexte le justifie.
Cette cartographie doit ensuite être traduite en risques compréhensibles par la direction : arrêt de production, fuite de données, fraude, indisponibilité d’un service client, non-conformité réglementaire, atteinte à l’image. C’est ce langage métier qui permet d’arbitrer efficacement.
Formaliser la charte, les processus et le plan d’action
Une charte de gouvernance définit le périmètre, les objectifs, les rôles, les instances, les fréquences de reporting et les règles d’escalade. Elle peut être complétée par un plan d’action priorisé : sécurisation des accès, durcissement des postes, sauvegardes, sensibilisation, supervision, gestion des fournisseurs, plan de réponse aux incidents.
La sensibilisation humaine mérite une place centrale. Selon le SANS Institute, l’humain constitue une vulnérabilité majeure dans 62 % des cas. Une gouvernance mature ne se contente donc pas de former une fois par an : elle suit les comportements à risque, adapte les messages aux métiers et responsabilise les managers.
Mesurer, ajuster et améliorer en continu
La gouvernance cyber n’est pas un projet qui se termine. Elle évolue avec les menaces, les usages numériques, les acquisitions, les nouveaux outils et les exigences de conformité. Les rapports périodiques, les retours d’incident, les audits et les exercices de crise doivent alimenter une amélioration continue.
Le bon réflexe consiste à réviser régulièrement les priorités : certains risques diminuent, d’autres apparaissent. Un outil devenu obsolète, un logiciel inutilisé, une exception prolongée ou un processus non appliqué peut créer une faille silencieuse. La gouvernance sert à repérer ces écarts avant qu’ils ne deviennent des incidents.
Les obstacles à anticiper pour éviter une gouvernance inefficace
Le premier frein est souvent le manque d’adhésion des dirigeants. Si la cybersécurité reste perçue comme un coût technique, les arbitrages seront tardifs et les équipes manqueront de légitimité. Le RSSI doit donc relier ses demandes à des enjeux compréhensibles : continuité, chiffre d’affaires, conformité, confiance, exposition contractuelle.
Le deuxième obstacle tient aux silos. Une gouvernance fragmentée entre IT, juridique, métiers et achats produit des décisions incohérentes. Un comité bien cadré permet de partager la même vision du risque et d’éviter que chaque équipe avance avec ses propres critères.
Le troisième risque est la surcharge administrative. Trop de procédures, trop d’indicateurs ou trop de comités finissent par détourner l’énergie de l’action. Une gouvernance efficace est mesurable, mais aussi agile : elle documente ce qui aide à décider, standardise ce qui doit l’être et simplifie ce qui freine inutilement les équipes.
Au fond, la gouvernance cybersécurité réussie est celle qui rend les risques visibles, les responsabilités explicites et les décisions suivies. Elle donne au RSSI un cadre de pilotage, à la direction une vision claire des arbitrages, et aux équipes opérationnelles des priorités applicables. C’est ainsi que la cybersécurité cesse d’être une réaction permanente pour devenir une capacité durable de résilience.