Assurance cybersécurité pro : vérifiez les exclusions avant de signer
Une attaque par rançongiciel, une fraude au virement ou une fuite de données clients peut immobiliser une entreprise bien après le rétablissement de ses outils. L’assurance cybersécurité pro finance une partie de la réponse à l’incident et limite ses conséquences financières. Sa valeur dépend toutefois des garanties souscrites, des plafonds prévus et des exclusions du contrat.
Ce que couvre réellement une assurance cybersécurité pro
Une assurance cyber professionnelle intervient en principe lorsqu’un événement numérique compromet l’activité, les données ou la responsabilité de l’entreprise. Elle ne remplace ni les sauvegardes ni les mesures de sécurité. Elle apporte des moyens financiers et opérationnels lorsque ces défenses ont été contournées.
Testez vos connaissances sur l’assurance cybersécurité pro
Gérer l’incident avant qu’il ne devienne une crise durable
Les garanties les plus utiles couvrent souvent les frais immédiats : intervention d’experts informatiques, analyse de la compromission, recherche de la faille, restauration des systèmes et accompagnement de crise. Selon le contrat, l’assureur peut aussi organiser l’accès à des prestataires spécialisés. Cette coordination est précieuse lorsqu’il faut préserver les preuves, isoler un poste infecté et remettre les outils en service sans réintroduire le logiciel malveillant.
Un sinistre cyber n’est pas toujours spectaculaire. Une boîte mail compromise peut permettre l’interception d’échanges commerciaux, l’envoi de fausses coordonnées bancaires ou l’accès à des documents sensibles. L’assurance doit donc couvrir des scénarios variés : attaque par rançongiciel, hameçonnage, indisponibilité d’un service, intrusion sur le réseau, erreur de manipulation ou divulgation accidentelle de données.
Indemniser les pertes d’exploitation et la responsabilité
Lorsque les outils de vente, de production ou de gestion deviennent indisponibles, le préjudice ne se limite pas à la réparation informatique. Une assurance cybersécurité pro peut prévoir une indemnisation de la perte d’exploitation : baisse de chiffre d’affaires, frais supplémentaires engagés pour maintenir l’activité ou recours temporaire à des solutions de remplacement. Vérifiez le délai de carence, la période d’indemnisation et le mode de calcul retenu.
La garantie de responsabilité civile cyber peut prendre en charge les conséquences d’un préjudice subi par un tiers, par exemple un client, un fournisseur ou un partenaire. Les frais de notification, de communication de crise, d’assistance juridique et de défense peuvent également être inclus. Ces postes méritent une lecture précise, car une fuite de données peut générer des coûts indirects longtemps après le rétablissement technique.
Les exclusions à examiner avant de signer
Le mot « cyber » recouvre des risques très différents. Une formule apparemment large peut laisser à la charge de l’entreprise des dépenses décisives. La comparaison doit porter sur les exclusions, les sous-limites et les obligations imposées à l’assuré, pas seulement sur le montant de la prime.
Rançon, fraude et défaut de sécurité : trois points sensibles
Le paiement d’une rançon n’est jamais automatiquement couvert. Certains contrats l’encadrent strictement, imposent l’accord préalable de l’assureur ou excluent les sommes versées à des entités interdites. Même lorsqu’une garantie existe, les frais de négociation, d’analyse des risques et de déchiffrement doivent être identifiés séparément.
La fraude au président et la fraude au virement sont aussi fréquemment limitées ou traitées dans une garantie distincte. Une usurpation d’identité par courriel ne relève pas automatiquement de l’assurance cybersécurité pro. Demandez explicitement si les pertes financières causées par la manipulation d’un salarié sont couvertes, avec quel plafond et sous quelles conditions de validation des paiements.
Enfin, un contrat peut exclure un sinistre lié à l’absence de mesures de sécurité déclarées lors de la souscription : authentification multifacteur, mises à jour, sauvegardes isolées, protection des accès distants ou gestion des droits administrateur. Une déclaration inexacte ou une procédure abandonnée peut fragiliser l’indemnisation. Les exigences doivent donc rester applicables dans la durée, et pas seulement au moment de remplir le questionnaire.
Les frais invisibles qui peuvent rester à votre charge
La reconstitution de données, le remplacement de matériel, les pénalités contractuelles, l’atteinte à la réputation ou l’interruption d’un prestataire cloud ne sont pas systématiquement couverts. Les dommages corporels et matériels, ainsi que les actes de guerre ou certains incidents affectant des infrastructures étendues, peuvent aussi faire l’objet d’exclusions. Lisez les définitions : elles déterminent souvent davantage la portée du contrat que le nom de la garantie.
Vérifiez aussi la place de ces frais dans le contrat. Une dépense peut être couverte tout en étant incluse dans un plafond global déjà mobilisé par l’expertise ou la restauration. Une sous-limite faible peut alors réduire fortement l’indemnisation disponible pour les autres postes.
Choisir des plafonds adaptés à votre activité
Le bon niveau de couverture ne dépend pas uniquement de la taille de l’entreprise. Une petite structure qui centralise ses devis, ses commandes et sa comptabilité dans un logiciel en ligne peut être très exposée à une indisponibilité de quelques jours. À l’inverse, une entreprise plus grande peut répartir ses activités et limiter certains impacts. Il faut partir du coût plausible d’un arrêt, et non d’un plafond choisi au hasard.
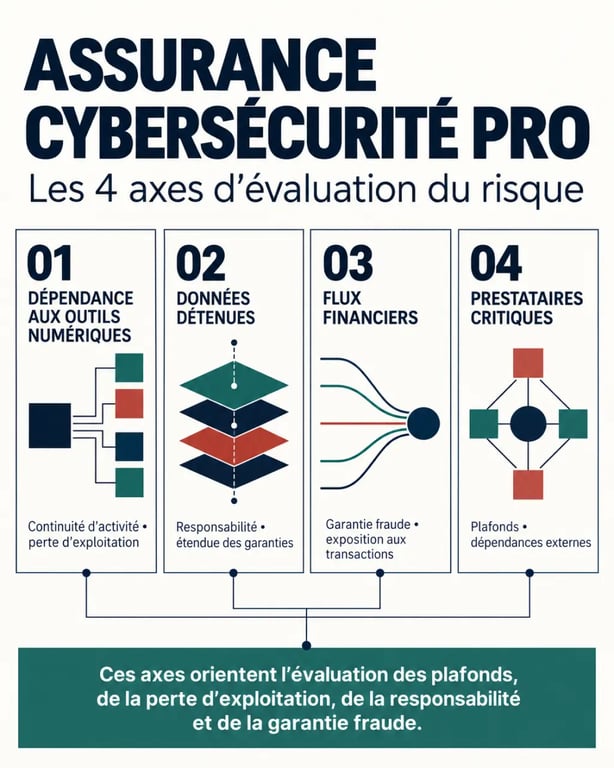
| Élément à évaluer | Question à se poser | Impact sur le contrat |
|---|---|---|
| Dépendance aux outils numériques | Combien de temps l’activité peut-elle continuer sans messagerie, ERP ou caisse ? | Plafond et durée de perte d’exploitation |
| Données détenues | Quelles données clients, salariés ou confidentielles sont accessibles ? | Frais de notification, défense et responsabilité |
| Flux financiers | Qui valide les changements de coordonnées bancaires ? | Garantie fraude et exigences de contrôle |
| Prestataires critiques | Une panne cloud ou un fournisseur compromis bloque-t-il l’entreprise ? | Extension aux dépendances externes |
Pour déterminer le plafond, suivez le parcours concret de l’information et de l’argent dans l’entreprise. Un formulaire web mène-t-il à une boîte mail, puis à un CRM et à une facture ? Un accès distant donne-t-il ensuite accès au serveur de fichiers ? Cette cartographie révèle les points de rupture, les personnes à contacter et les garanties qui ne doivent pas être sous-dimensionnées.
Cette vérification permet aussi de distinguer les dépenses immédiates des pertes qui s’accumulent avec le temps. Les frais d’expertise peuvent apparaître dès les premières heures, tandis que l’interruption d’activité, les notifications ou la défense d’un tiers peuvent se prolonger. Le plafond doit tenir compte de cette succession de coûts.
Préparer la souscription sans transformer l’assurance en alibi
Les assureurs questionnent les pratiques de sécurité, car elles influencent directement la probabilité et l’ampleur d’un sinistre. Une entreprise qui connaît ses actifs numériques et applique des règles cohérentes obtient surtout une couverture plus fiable le jour où elle doit l’activer.
Les protections qui facilitent aussi la gestion d’un sinistre
L’authentification multifacteur sur les accès sensibles, des sauvegardes testées et séparées du réseau principal, la mise à jour des postes et logiciels, ainsi que la limitation des droits administrateur sont des fondamentaux. Il est également utile de formaliser une procédure de vérification hors messagerie pour tout changement de RIB ou ordre de virement inhabituel.
Conservez la preuve de ces mesures : politique d’accès, journal des sauvegardes, registre des équipements, liste des prestataires et consignes internes. En cas d’incident, ces éléments accélèrent les échanges avec les experts et aident à reconstituer ce qui s’est produit. Ils permettent aussi de répondre plus sereinement au questionnaire de souscription et de vérifier que les engagements déclarés correspondent aux pratiques réelles.
Les bonnes questions à poser à l’assureur ou au courtier
Avant de comparer les devis, rassemblez les informations sur vos logiciels critiques, vos données, vos prestataires et vos procédures de paiement. Demandez ensuite des réponses écrites, en particulier sur les limites applicables à chaque garantie.
- Quels incidents déclenchent exactement la garantie et lesquels sont exclus ?
- Les frais d’expertise, de restauration, d’avocat et de communication sont-ils inclus dans le plafond global ou disposent-ils de plafonds distincts ?
- La perte d’exploitation couvre-t-elle une interruption causée par un prestataire informatique ou cloud ?
- La fraude au virement est-elle couverte, y compris après hameçonnage ou usurpation d’un dirigeant ?
- Quel est le délai de carence avant l’indemnisation de l’arrêt d’activité ?
- Qui doit être contacté en urgence et l’entreprise peut-elle choisir ses propres prestataires ?
- Quelles obligations de sécurité doivent être respectées pendant toute la durée du contrat ?
Une assurance cybersécurité pro efficace correspond au fonctionnement réel de l’entreprise et peut être déclenchée sans hésitation au moment critique. Le contrat doit s’intégrer à un plan de réponse clair : isoler, alerter, préserver les preuves, mobiliser les bons interlocuteurs et reprendre l’activité dans un cadre maîtrisé.