Formation cybersécurité sur-mesure : adaptez les risques, les publics et les exercices
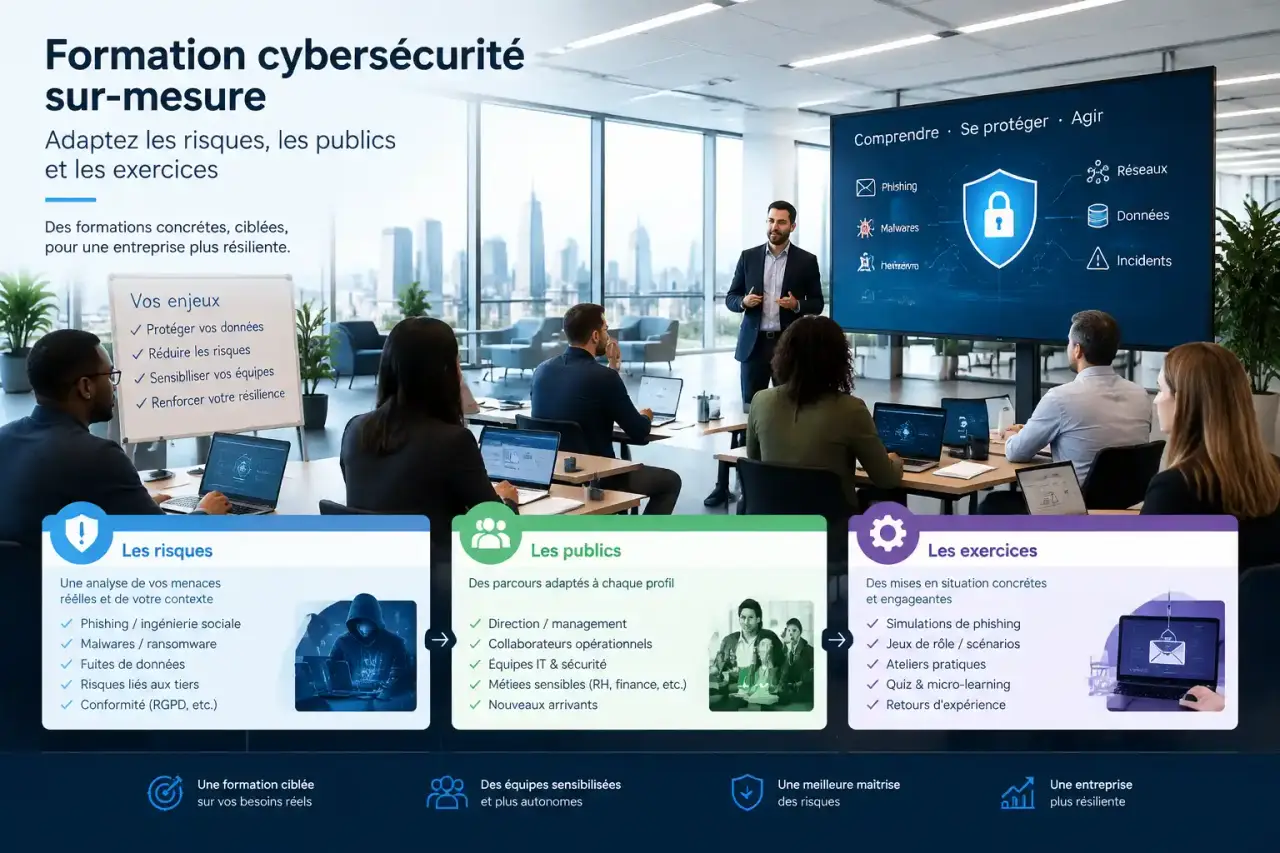
Une session standard répond rarement aux priorités réelles d’une organisation. Les utilisateurs exposés au phishing, les managers chargés d’arbitrer et les équipes techniques qui détectent les incidents n’ont ni les mêmes besoins ni le même niveau de départ. Une formation cybersécurité sur-mesure permet de partir des risques de l’entreprise, des métiers concernés et des compétences à renforcer, puis de choisir un format compatible avec l’activité.
Partir des risques et des métiers plutôt que d’un catalogue
Une formation utile ne consiste pas à empiler des thèmes de cybersécurité. Elle commence par un cadrage qui prend en compte le contexte métier, le système d’information, les populations concernées, les incidents redoutés, les éventuelles obligations sectorielles et le niveau de maturité cyber. Le cahier des charges permet ensuite de fixer des objectifs pédagogiques observables : reconnaître une tentative d’hameçonnage, appliquer une procédure d’alerte, analyser une configuration réseau ou améliorer la réponse à incident.
Un diagnostic qui distingue les besoins
Le RSSI, la DSI, les ressources humaines et les responsables opérationnels n’attendent pas la même chose d’une session. Les équipes informatiques peuvent avoir besoin de consolider leurs compétences en sécurité endpoint, en sécurité réseau, en pentest ou en forensique. Les dirigeants et les managers doivent plutôt comprendre la gouvernance, les risques, la continuité d’activité et leurs responsabilités. Pour les collaborateurs, l’objectif est de transformer les bonnes pratiques en habitudes simples face à un courriel suspect, un appel frauduleux ou une demande de partage de données inadaptée.
Le principal écueil se situe entre la règle connue en théorie et la décision prise dans l’urgence. Un document présenté comme prioritaire, un interlocuteur qui se fait passer pour un prestataire ou une demande de virement inhabituelle peuvent suffire à créer le doute. Une formation bien conçue travaille ce moment précis. Elle fait pratiquer la vérification par un canal indépendant, l’escalade interne et le signalement. La vigilance repose alors moins sur la mémorisation d’un règlement que sur un réflexe de vérification mobilisable dans une situation concrète.
Définir des résultats attendus dès le départ
Avant de retenir les modules, l’entreprise doit préciser ce qu’elle souhaite mesurer : niveau de compréhension, maîtrise d’un outil, capacité à qualifier une alerte, qualité de la coordination entre métiers ou évolution de la vigilance après une campagne simulée. Cette étape évite de confondre une présentation informative avec une véritable montée en compétence. Elle facilite aussi la construction d’un programme cohérent et d’évaluations adaptées à chaque public.
Les résultats attendus peuvent porter sur une compétence technique, une procédure ou un comportement. Pour les utilisateurs, l’évaluation peut vérifier la capacité à reconnaître un message douteux et à le signaler. Pour une équipe de sécurité, elle peut porter sur l’analyse d’une alerte, l’exploitation de journaux d’événements ou la coordination d’une réponse à incident. Le contenu reste ainsi lié aux situations que les stagiaires rencontrent réellement.
Choisir le bon format selon les publics à former
La personnalisation ne concerne pas uniquement le contenu. Elle porte aussi sur la durée, la taille du groupe, le rythme, le lieu et la modalité pédagogique. Une intervention intra-entreprise peut se dérouler en présentiel, à distance ou dans un format hybride, selon les contraintes des équipes. Pour maintenir une participation active, le format doit rester proportionné à la technicité du sujet et au temps réellement disponible.
| Format | Public prioritaire | Objectif | Modalités utiles |
|---|---|---|---|
| Sensibilisation cyber | Tous les collaborateurs | Réduire le risque humain et adopter les réflexes essentiels | Cas concrets, quiz, démonstration, atelier court |
| Session managers et décideurs | Direction, responsables métiers, encadrement | Arbitrer les risques et organiser la réponse | Scénarios de crise, gouvernance, échanges guidés |
| Formation technique | DSI, administrateurs, ingénieurs, analystes sécurité | Renforcer les pratiques opérationnelles | Labs, exercices, analyse de cas, challenges CTF |
| Simulation ciblée | Population exposée ou périmètre métier | Observer les comportements et orienter la remédiation | Phishing simulé, restitution et plan d’action |
Une formation cybersécurité sur-mesure peut associer ces formats sans les mélanger dans une même séance. Une sensibilisation générale peut précéder un atelier destiné aux managers, puis une formation technique pour les équipes chargées de la sécurité. Cette organisation crée un langage commun tout en respectant la profondeur attendue par chaque profil.
Le choix du format dépend aussi des prérequis. Un groupe homogène peut travailler directement sur des exercices avancés. Si les niveaux sont très différents, le programme peut prévoir une mise à niveau avant les travaux pratiques. Cette préparation évite qu’un contenu trop technique décourage les débutants ou qu’une session trop générale limite les participants déjà expérimentés.
Composer des modules techniques, organisationnels et pratiques
Le programme gagne en pertinence lorsqu’il articule les enjeux de protection, de détection et de réaction. Le choix des thèmes doit refléter les technologies utilisées et les priorités de l’organisation, plutôt que de viser une couverture exhaustive impossible à assimiler en quelques heures ou quelques jours. Une approche modulaire permet d’ajuster le niveau et de faire évoluer le parcours selon les besoins.
Pour les équipes techniques et sécurité
Les parcours peuvent couvrir la sécurité des systèmes et des réseaux, l’analyse de sécurité, la sécurité endpoint, les techniques d’attaque et le pentest. Selon le niveau des stagiaires, des modules plus avancés peuvent traiter de détection d’incidents, de réponse à incident, de threat intelligence, de reverse engineering ou d’analyse forensique. Les équipes de développement peuvent travailler l’intégration de la sécurité dans les projets, la sécurité des développements et les pratiques DevSecOps.
La pédagogie doit accorder une place importante aux environnements de test, aux journaux d’événements, aux investigations et aux exercices de diagnostic. Un lab réaliste ne remplace pas l’expérience du terrain, mais il permet de s’entraîner sans exposer le système d’information de l’entreprise. Les prérequis techniques doivent être précisés avant la session pour homogénéiser le groupe ou prévoir des séquences de mise à niveau.
Les exercices peuvent aussi être adaptés aux responsabilités de chacun. Un administrateur travaillera davantage la configuration et la surveillance. Un analyste se concentrera sur la qualification d’une alerte et l’investigation. Une équipe de développement abordera les contrôles de sécurité dans le cycle de projet. Cette répartition rend les acquis plus directement utilisables après la formation.
Pour la gouvernance et la conformité
Les responsables de la sécurité, chefs de projet et décideurs peuvent aborder le management de la sécurité, la gouvernance des risques et la conformité. Les sujets envisageables comprennent la méthode EBIOS, les normes de la famille ISO 27000, PCI-DSS, les pratiques et normes SSI, les critères communs ou la réglementation de Défense lorsque ces référentiels correspondent au périmètre concerné.
L’objectif n’est pas de réciter une norme. Il est de relier les exigences à des décisions, des processus et des responsabilités concrètes. Une session destinée aux managers peut ainsi travailler l’arbitrage d’un risque, la continuité d’activité ou l’organisation de la réponse. Le contenu reste accessible aux profils non techniques tout en conservant un lien direct avec les enjeux du système d’information.
Mettre les équipes en situation sans les mettre en défaut
Les mises en situation donnent une dimension opérationnelle à la formation. Une démonstration de hacking éthique peut montrer la logique d’une attaque, les conséquences d’un mot de passe compromis ou la manière dont un accès mal configuré est exploité. Elle doit rester encadrée, compréhensible et orientée vers les mesures de protection, sans se réduire à une démonstration technique spectaculaire.
La campagne de phishing personnalisée en trois étapes
Une campagne peut se dérouler en trois étapes : préparation d’un scénario adapté au métier et aux canaux utilisés, diffusion contrôlée auprès de la population définie, puis restitution. Les statistiques de campagne peuvent porter sur l’ouverture d’un message, le clic, la saisie d’informations ou l’absence de signalement. Elles servent à repérer les difficultés récurrentes et à prioriser une action pédagogique, pas à stigmatiser des personnes ou des services.
Le scénario doit rester cohérent avec les situations auxquelles les collaborateurs peuvent être confrontés. Le message, le contexte professionnel et le canal utilisé sont définis avant la diffusion. Le périmètre de la campagne doit aussi être clairement établi pour protéger les participants et préserver la confiance nécessaire à une démarche de sensibilisation.
La restitution devient plus utile lorsqu’elle relie les résultats à un plan de remédiation : rappel des procédures, atelier ciblé, amélioration du bouton de signalement, clarification des contacts d’urgence ou nouvelle simulation à distance raisonnable. Cette démarche transforme l’évaluation en plan d’amélioration et renforce la culture de sécurité collective.
Cadrer la prestation, le devis et les garanties de l’organisme
La durée d’une formation, les dates de session et le tarif varient selon le nombre de participants, le niveau de personnalisation, les thèmes, les exercices, le format et les livrables attendus. Une demande de devis précise est donc plus utile qu’un prix isolé. Elle doit indiquer les profils à former, les objectifs, les contraintes de calendrier, les outils ou environnements concernés et les attentes de suivi.
- Demandez le déroulé détaillé : objectifs, prérequis, séquences pratiques et modalités d’évaluation.
- Vérifiez l’expérience pédagogique et opérationnelle des intervenants sur les thèmes retenus.
- Contrôlez les éléments de réassurance pertinents : déclaration d’activité, agrément d’organisme de formation, qualifications ou certifications annoncées, telles qu’une qualification PASSI lorsqu’elle est revendiquée.
- Précisez les règles de confidentialité, notamment si des cas internes, des architectures ou des incidents réels sont abordés.
- Prévoyez les livrables : supports, synthèse de restitution, résultats de simulation et recommandations de remédiation.
Le devis doit aussi préciser ce qui sera réellement adapté : exemples utilisés, niveau des exercices, environnement technique, durée des séquences et critères d’évaluation. Il peut être pertinent de demander comment l’organisme accompagne le cadrage, la session et la restitution. Cette visibilité facilite la comparaison entre une formation standard légèrement modifiée et un véritable programme construit pour l’entreprise.
Un organisme sérieux doit pouvoir expliquer ce qui sera personnalisé, ce qui restera standardisé et comment la formation sera évaluée. La bonne prestation ne promet pas d’éliminer tout risque. Elle aide l’entreprise à mieux prévenir, détecter, analyser et traiter les situations qui la concernent réellement, avec des compétences adaptées aux publics formés et à leur environnement de travail.